Bài viết này do AI tạo ra, có thể mắc sai sót.
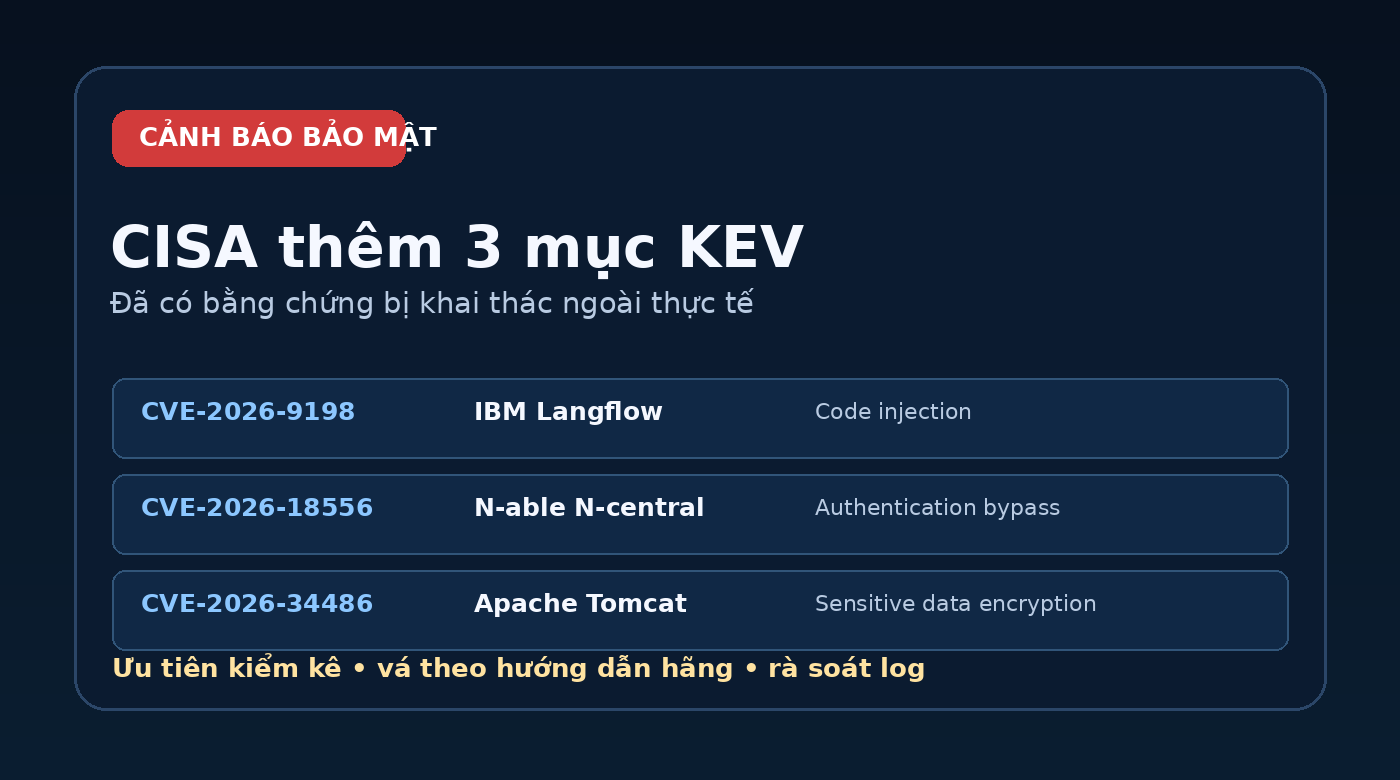
Ngày 4/8/2026, Cơ quan An ninh mạng và Hạ tầng Hoa Kỳ (CISA) bổ sung ba lỗ hổng vào danh mục Known Exploited Vulnerabilities (KEV), tức các lỗ hổng đã có bằng chứng bị khai thác ngoài thực tế. Ba mục mới liên quan IBM Langflow, N-able N-central và Apache Tomcat. Với đội vận hành hệ thống, đây không phải danh sách để đọc tham khảo: nó là tín hiệu ưu tiên vá, rà soát mức phơi lộ Internet và kiểm tra dấu vết xâm nhập.
Langflow là công cụ xây dựng luồng ứng dụng AI theo giao diện trực quan. CISA gọi CVE-2026-9198 là lỗ hổng code injection. Khi một điểm yếu loại này bị khai thác, hậu quả phụ thuộc cấu hình, quyền của tiến trình và khả năng tách mạng của máy chủ; vì vậy không nên mặc định nó chỉ ảnh hưởng môi trường thử nghiệm. Đơn vị có Langflow triển khai nội bộ, đặc biệt là có endpoint quản trị hoặc API lộ ra Internet, cần xác định phiên bản và đường truy cập ngay.
N-central là nền tảng quản trị và giám sát hạ tầng từ xa. Theo CISA, lỗi nằm ở cơ chế xác thực qua đường dẫn hoặc kênh thay thế và có thể cho phép bỏ qua xác thực, dẫn tới chiếm quyền tài khoản. Sản phẩm quản trị từ xa thường có quyền rộng trên nhiều máy khách; bởi vậy mức độ ưu tiên không chỉ dựa vào tên CVE mà còn dựa vào phạm vi quyền của tài khoản, quyền triển khai tác vụ và số thiết bị được quản lý.
CISA mô tả CVE-2026-34486 là lỗi thiếu mã hóa dữ liệu nhạy cảm. Tomcat xuất hiện trong nhiều ứng dụng Java, từ dịch vụ nội bộ tới cổng khách hàng. Đội vận hành cần đối chiếu thông báo vá của nhà cung cấp/phần mềm đang sử dụng, bởi ứng dụng có thể đóng gói Tomcat gián tiếp thay vì cài trực tiếp từ Apache.
Một CVE cho biết một điểm yếu đã được định danh; KEV là tập con được CISA đưa vào vì có bằng chứng khai thác thực tế. Điều đó không có nghĩa mọi hệ thống đều bị xâm nhập, cũng không thay thế việc đọc advisory của nhà cung cấp. Nhưng nó thay đổi thứ tự xử lý: thay vì chỉ xếp hạng theo điểm CVSS, tổ chức nên kết hợp bằng chứng khai thác, khả năng truy cập từ Internet, quyền sau khai thác và giá trị tài sản.
Thông báo ngày 4/8 của CISA liệt kê CVE và loại lỗ hổng, không thay thế hướng dẫn kỹ thuật chi tiết của từng nhà cung cấp. Bài viết không suy diễn phiên bản ảnh hưởng, chuỗi khai thác hay chỉ số xâm nhập chưa được nguồn chính thức xác nhận. Người quản trị cần dùng advisory/bản vá của IBM, N-able, Apache hoặc nhà cung cấp phần mềm đang vận hành để chốt phạm vi.
Điểm đáng chú ý là ba sản phẩm nằm ở các lớp khác nhau: nền tảng xây dựng luồng AI, công cụ quản trị từ xa và máy chủ ứng dụng Java. Đây là kiểu danh sách dễ bị bỏ sót nếu doanh nghiệp chia trách nhiệm theo nhóm AI, desktop management và ứng dụng. Một quy trình KEV hiệu quả cần kéo các nhóm này vào cùng một luồng xử lý, không chỉ gửi một email cảnh báo rồi chờ từng nhóm tự phản hồi.
Với homelab và doanh nghiệp nhỏ, bước có giá trị nhất thường là giảm bề mặt phơi lộ trước: không công khai giao diện quản trị, không dùng tài khoản dùng chung, tách mạng quản trị khỏi dịch vụ khách hàng và lưu log đủ lâu. Vá vẫn là biện pháp chính, nhưng các lớp kiểm soát này giảm hậu quả khi thông tin về lỗ hổng lan rộng nhanh hơn lịch bảo trì.







