Bài viết này do AI tạo ra từ nghiên cứu Vedere Labs/Forescout và bài tổng hợp BleepingComputer công bố ngày 04/08/2026; nội dung phục vụ phòng thủ, quản trị viên cần đối chiếu advisory đúng model và phiên bản trước khi cập nhật.
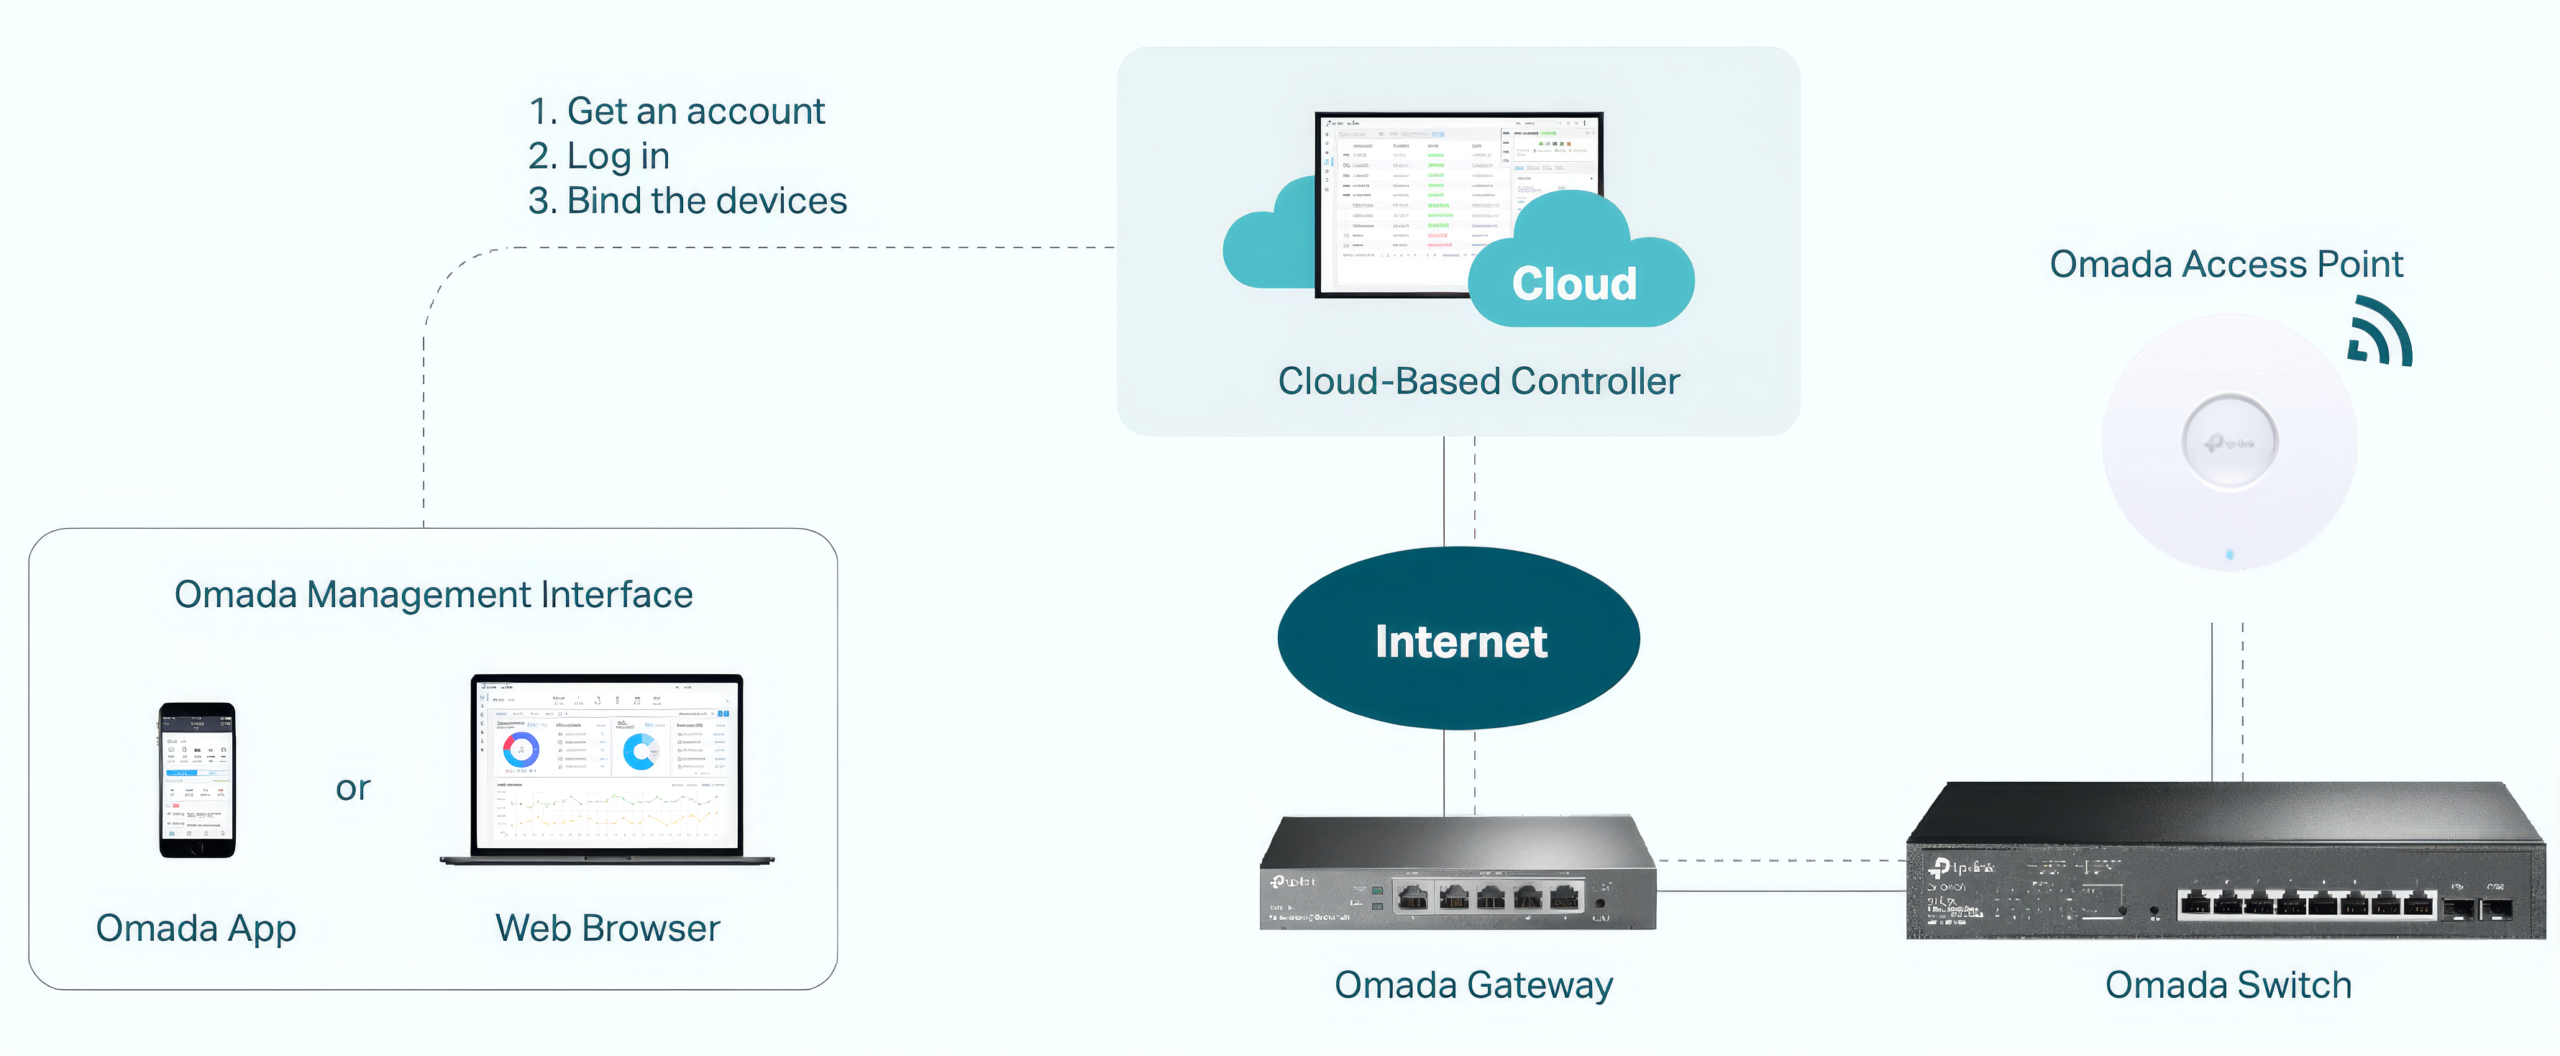
Zero-Touch Provisioning giúp doanh nghiệp đưa hàng loạt router, switch, gateway và access point vào hoạt động mà không phải cấu hình tay từng thiết bị. Thiết bị mới tìm controller, nhận network settings, credential và firmware, sau đó tiếp tục được quản lý tập trung. Tiện lợi này tạo một chuỗi tin cậy có quyền rất cao: nếu controller, giao thức adoption hoặc khóa mã hóa bị phá, lỗi có thể lan ở quy mô cả fleet.
Forescout nhấn mạnh ZTP thường dùng giao thức riêng của vendor, thiết bị/controller lại được firewall tin cậy. Hành vi lạm dụng vì vậy dễ hòa vào traffic quản trị hợp pháp, gần với “living off the land” trong hạ tầng mạng.
Nghiên cứu công bố tại Black Hat USA 2026 gom lỗi thành bốn nhóm: thực thi mã phía client qua cross-channel scripting; rò password/cryptographic key; chiếm hoặc giả mạo thiết bị; phá vỡ encrypted communications và chain of trust.
Bốn lỗi nội bộ FSCT-2025-0003, FSCT-2025-0008, FSCT-2025-0011 và FSCT-2025-0014 không được TP-Link cấp CVE theo Forescout. Quản trị viên không nên hiểu “không có CVE” là “không có rủi ro”.
Một kịch bản được mô tả bắt đầu bằng việc giả mạo MAC của thiết bị sắp được adopt và gửi lại handshake mỗi 60 giây để thắng race condition CVE-2025-15630. Khi fake device vào giai đoạn Adopt, attacker có thể lợi dụng credential mặc định, nhận cấu hình chứa username rõ và MD5 hash không salt của site credential; dữ liệu khác có thể gồm VPN key.
Song song, cross-channel scripting CVE-2025-9289 có thể chèn JavaScript vào web UI quản trị. Nếu lấy được tài khoản controller, attacker có thể tạo VPN tunnel vào LAN hoặc khai thác tiếp thiết bị bằng CVE-2025-7850/CVE-2025-7851. Đây là chuỗi đa bước, không có nghĩa mọi Omada trên Internet đều tự động bị RCE; điều kiện triển khai, model, firmware và đường vào mạng quyết định khả năng khai thác.
Forescout cho biết nhóm ứng dụng liên quan CVE-2025-15628/CVE-2025-9293 đã có hơn 70 triệu lượt tải trên Google Play và ước tính 3–7 triệu tài khoản hoạt động. Danh sách phiên bản được nghiên cứu nêu gồm Tapo 3.11.114, Kasa 3.4.101, Omada 4.24.13, Omada Guard 1.0.14, Tether 4.10.42, Deco 3.9.76, Aginet 2.11.23, tpCamera 3.2.12, WiFi Toolkit 1.4.2, Festa 1.6.9, Wi-Fi Navi 1.4.8 và KidShield 1.1.19.
CVE-2025-15628 còn liên quan VIGI khi triển khai Video Management System local: attacker có thể giả controller, chặn sửa traffic giám sát hoặc can thiệp dữ liệu, tùy chức năng bị ảnh hưởng.
Điểm quan trọng nhất không phải số “15 CVE”, mà là lỗi nằm đúng control plane dùng để dựng và quản lý mạng. ZTP giúp giảm chi phí vận hành nhưng làm tăng blast radius: một secret hard-coded, race condition hoặc controller bị chiếm có thể ảnh hưởng nhiều thiết bị. Với homelab và doanh nghiệp nhỏ, cách phòng thủ tốt nhất là không để controller public, tách VLAN quản trị, dùng credential riêng, bật MFA và theo dõi adoption như một sự kiện bảo mật cấp cao.
Do nhiều CVE mang năm 2025 nhưng nghiên cứu được công bố tháng 8/2026, đội vận hành cần tránh lọc cảnh báo chỉ theo năm CVE. Ngày disclosure, ngày patch và phiên bản đang chạy mới là dữ liệu quyết định.







