Bài viết này do AI tạo ra, có thể mắc sai sót.
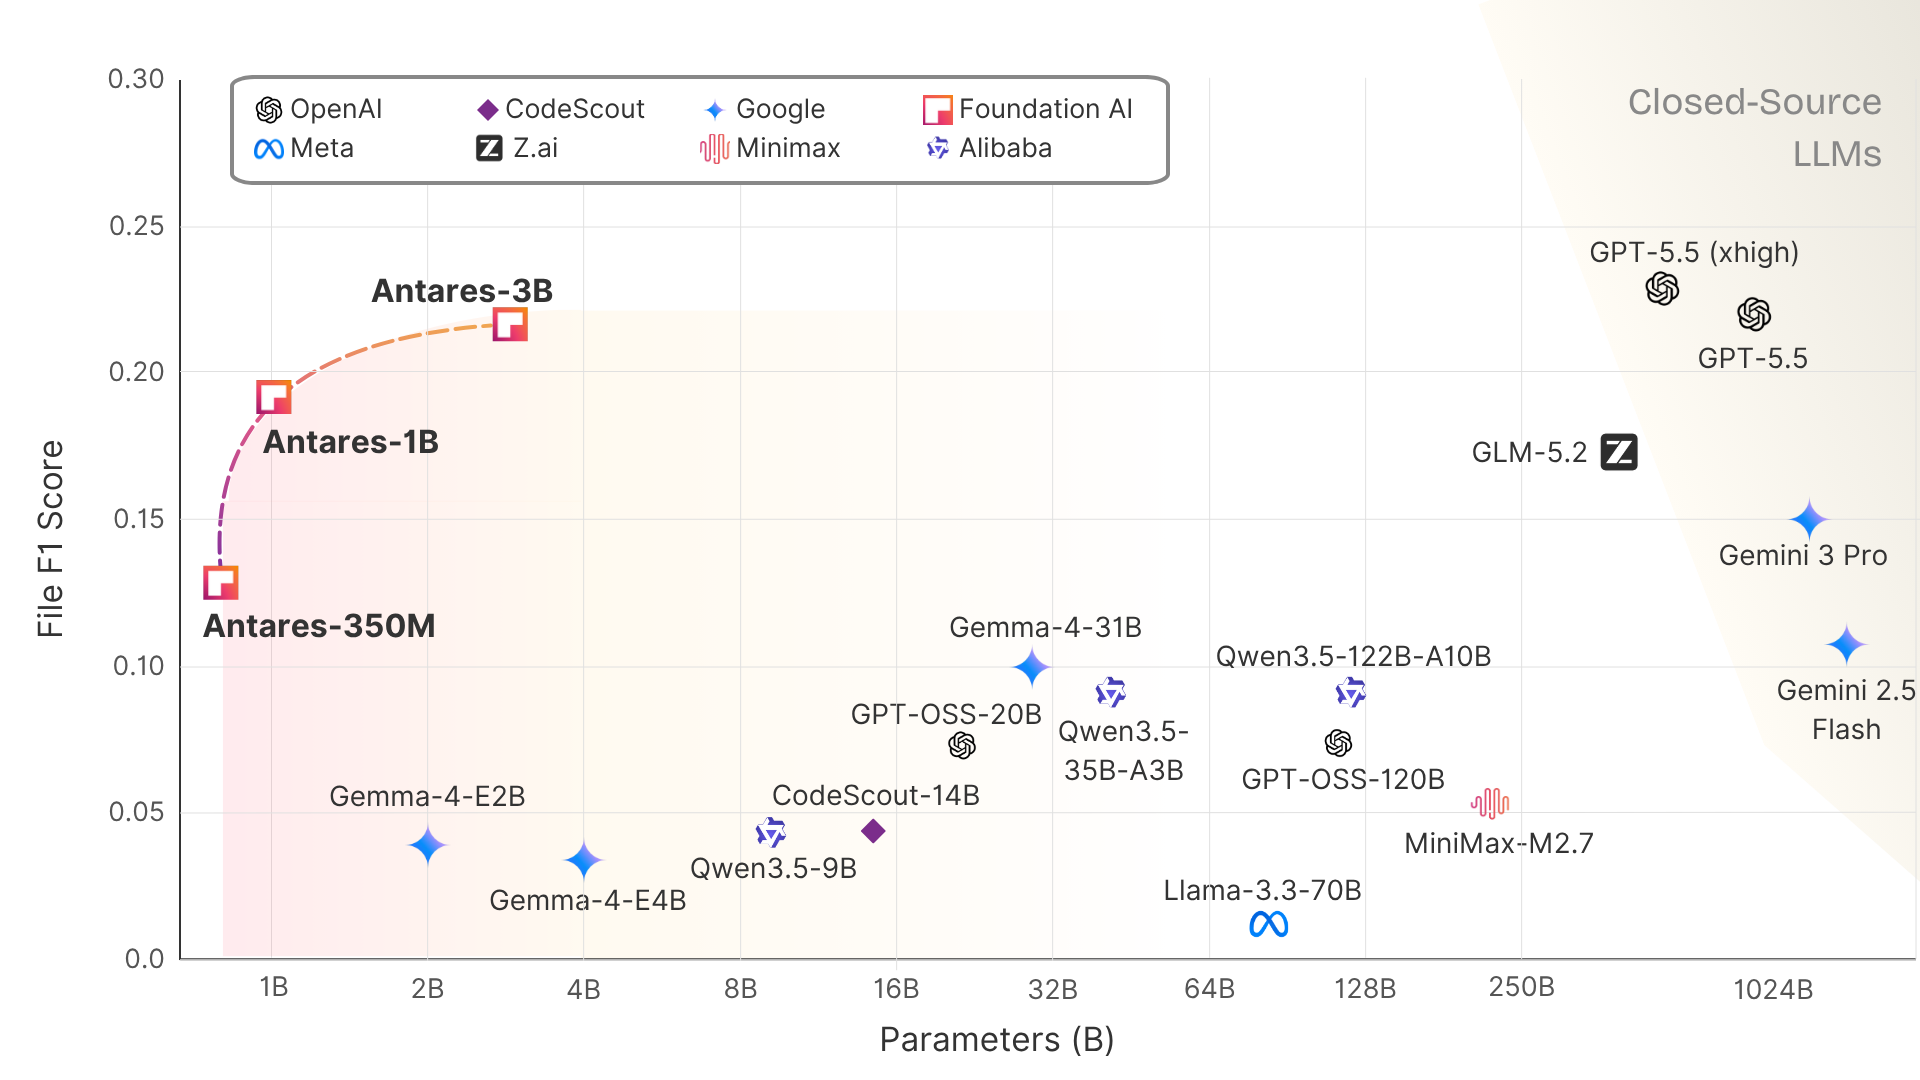
Cisco công bố Antares, họ model ngôn ngữ nhỏ phục vụ một tác vụ security hẹp nhưng tốn công: khoanh vùng file có khả năng chứa lỗ hổng trong codebase. Antares-350M và Antares-1B được phát hành open-weight; Cisco nói chúng có thể chạy local để đội bảo mật không phải đưa mã nguồn nhạy cảm lên cloud.
Advisory và CWE thường chỉ mô tả bề mặt. Trong repository lớn, analyst phải liên kết mô tả đó với convention nội bộ, đường gọi, file ứng viên và bằng chứng rải rác. Static analysis giúp phát hiện rule-based nhưng thường tạo nhiều kết quả phải triage; general-purpose coding model lại không tối ưu riêng cho điều tra bảo mật.
Theo Cisco, model bắt đầu bằng mô tả lỗ hổng, tìm code pattern liên quan, đọc file ứng viên, thu thêm bằng chứng rồi đổi hướng hoặc backtrack khi cần. Output là danh sách source file có khả năng liên quan cùng terminal exploration trace để analyst xem lại đường suy luận.
Các use case Cisco nêu gồm điều tra advisory-driven, tìm file theo nhóm CWE, tăng cường static analysis và triage CI/CD. Đây là bước localization, không phải engine tự vá code.
Model nhỏ làm giảm chi phí inference và cho phép local/on-prem deployment. Điều này quan trọng với source code chứa IP, kiến trúc sản phẩm và dữ liệu vận hành. Cisco nhắm tới cả các đội bảo mật ít ngân sách như trường đại học, cơ quan công và tổ chức phi lợi nhuận.
Vulnerability Localization Benchmark có 500 task yêu cầu model vừa điều hướng codebase lạ vừa nhận diện pattern lỗ hổng theo CWE. Đây là cách đo riêng cho “tìm file chứa lỗi”, khác benchmark thiên về giải issue hoặc sửa code tổng quát.
Antares đáng chú ý vì chọn đúng nút thắt vận hành: biết có CVE không đồng nghĩa biết file nào cần kiểm tra trước. Nếu ranking đủ tốt, analyst giảm thời gian tìm kiếm và tập trung vào xác minh, remediation. Local deployment cũng giải quyết rào cản phổ biến khi mã nguồn không thể gửi sang SaaS AI.
Caveat là benchmark và output ranking không chứng minh lỗ hổng có thật trong production. Security team vẫn phải giữ full toolchain: dependency scanning, secret scanning, test động, threat modeling và review chuyên gia. Giá trị thực tế chỉ nên đo bằng precision, thời gian triage và false positive trên codebase của chính tổ chức.
Công bố kỹ thuật chính thức của Cisco về Antares, tháng 8/2026.







