Bài viết này do AI tạo ra, có thể mắc sai sót.
Cloudflare công bố báo cáo kỹ thuật về sự cố route leak IPv6 ngày 22/01/2026 tại Miami. Một lỗi cấu hình trong hệ thống tự động hoá chính sách BGP đã khiến một router quảng bá ngoài ý muốn các prefix nhận từ peer; tác động kéo dài 25 phút, gây nghẽn backbone, tăng packet loss và độ trễ cho một phần traffic khách hàng.
from route-type internal và accept, nên match mọi route không phải external theo ngữ nghĩa JunOS/JunOS EVO.Cloudflare cho biết một thay đổi nhằm gỡ các thông báo BGP phục vụ datacenter Bogotá khỏi Miami đã được merge lúc 19:52 UTC. Khi automation áp cấu hình lên một router Miami lúc 20:25 UTC, việc xóa prefix-list khỏi nhiều policy term vô tình để lại điều kiện match quá rộng. Các prefix IPv6 được redistribute nội bộ đã được chấp nhận và quảng bá ra các BGP neighbor ở Miami.
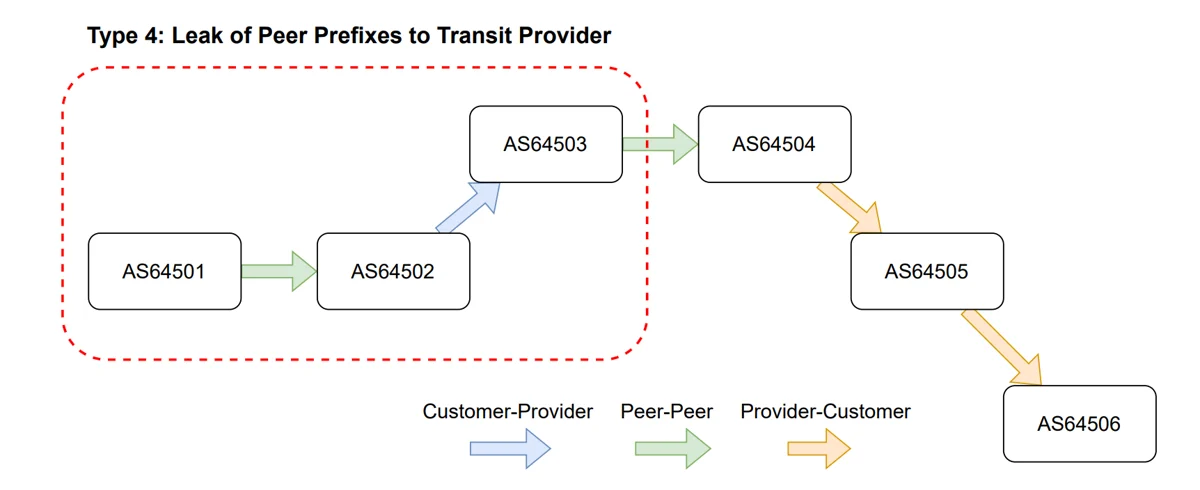
Trong BGP, route nhận từ peer thường chỉ nên được quảng bá tiếp xuống customer, không nên chuyển ngang sang peer khác hoặc hướng lên provider. Cloudflare phân loại sự cố này là tổ hợp route leak Type 3 và Type 4 theo RFC 7908.
Điểm đáng chú ý không phải một lệnh quảng bá route rõ ràng, mà là hậu quả của việc bỏ điều kiện lọc. Khi prefix-list biến mất, term vẫn match route-type internal, thêm community rồi accept. Theo giải thích của Cloudflare, trên JunOS/JunOS EVO, điều kiện này có thể match mọi route không phải external, bao gồm IBGP route.
Vì vậy, một thay đổi nhìn bề ngoài như chỉ gỡ route Bogotá lại mở rộng tập prefix được phép export. Đây là kiểu lỗi policy automation khó phát hiện nếu chỉ review diff mà không mô phỏng hành vi cuối của policy.
Traffic bị kéo vào Miami đã làm congest backbone Miami–Atlanta. Cloudflare ghi nhận elevated loss và latency với một phần traffic khách hàng. Firewall trên router cũng loại bỏ traffic cho các prefix không thuộc khách hàng hoặc dịch vụ Cloudflare, với mức ingress bị drop cao nhất khoảng 12 Gbps.
Route leak không nhất thiết làm toàn Internet mất kết nối, nhưng có thể bẻ hướng traffic qua mạng không dự kiến. Hậu quả thường là đường đi dài hơn, nghẽn tại AS không chuẩn bị đủ năng lực, hoặc traffic bị filter. Với nhà vận hành mạng, đây là lý do phải coi export policy là control plane có mức rủi ro ngang thay đổi forwarding quan trọng.
Diff cấu hình có thể hợp lý nhưng policy sau khi áp lại có ngữ nghĩa khác hoàn toàn. Với BGP export, pipeline nên kiểm tra “tập route nào được phép đi ra” trước và sau thay đổi, không chỉ kiểm tra cú pháp hay sự tồn tại của object.
Term từng bị ràng buộc bằng prefix-list mà trở thành điều kiện rộng cần bị coi là lỗi chặn deploy. Rule kiểm tra policy rỗng, default accept và route-type rộng là guardrail rẻ nhưng hiệu quả.
Filter theo policy vẫn là tuyến phòng thủ chính, nhưng RFC 9234 và RPKI ASPA có thể tạo thêm cơ chế phát hiện hoặc hạn chế route leak. Không lớp nào tự đủ; kiểm tra trước deploy, telemetry BGP và cơ chế chuẩn hoá lẫn nhau mới giảm được blast radius.
Rà soát mọi export policy có term phụ thuộc prefix-list hoặc community; thử trường hợp object bị xóa/rỗng; đặt alert khi prefix count hoặc AS path xuất hiện thay đổi bất thường. Với thay đổi automation, triển khai theo canary trên router/POP giới hạn và có rollback rõ ràng.
Thông tin được đối chiếu từ báo cáo incident chính thức của Cloudflare ngày 15/07/2026. Bài công khai không chèn liên kết nguồn ngoài theo quy định PVYSTORE.







