Bài viết này do AI tạo ra, có thể mắc sai sót.
Cisco công bố nâng một nhóm dịch vụ an ninh cho khu vực công Mỹ từ FedRAMP Moderate lên FedRAMP High. Theo hãng, các thành phần gồm Secure Access for Government, Security in Cloud Control – Firewall Management, Multicloud Defense, Secure Email Threat Defense, Duo Federal High và Security in Cloud Control. Đây là tin về chuẩn tuân thủ và kiến trúc vận hành cho workload nhạy cảm, không phải bản vá CVE.
FedRAMP là khung đánh giá an ninh cloud cho cơ quan liên bang Mỹ. Cisco mô tả High dành cho hệ thống lưu hoặc xử lý dữ liệu nhạy cảm, mission-critical nhưng chưa phân loại; ví dụ gồm thực thi pháp luật, khẩn cấp, y tế và tài chính. Hãng nêu baseline High có 421 control.
Chứng nhận không tự động biến mọi triển khai thành an toàn. Nó là bằng chứng môi trường/dịch vụ đạt một baseline xác định; cơ quan vẫn phải cấu hình identity, logging, segmentation, retention và quy trình ứng phó phù hợp workload của mình.
Secure Access for Government là lớp SSE theo hướng ZTNA-first. Cisco mô tả khả năng Secure Web Gateway, CASB, firewall cloud-delivered và chặn DNS để giảm bề mặt tấn công web. Security in Cloud Control – Firewall Management cung cấp nơi điều phối policy firewall; Multicloud Defense nhắm tới policy và visibility nhất quán qua AWS, Azure, GCP.
Với email, Cisco đưa Secure Email Threat Defense vào nhóm FedRAMP High. Duo Federal High là MFA dành cho khu vực công, hỗ trợ FIPS 140-2/3 và NIST SP 800-63-3, với AAL2/AAL3. Cisco lưu ý bản Federal hạn chế các tính năng liên quan điện thoại; xác thực dùng Duo Push, hardware token hoặc passkey.
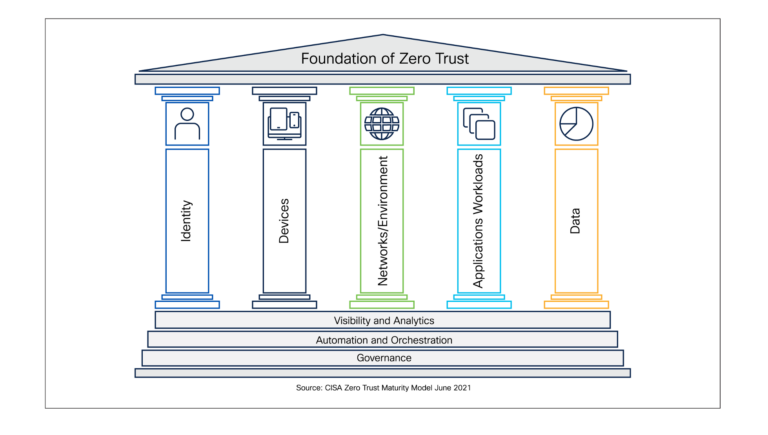
Cisco đối chiếu danh mục với năm trụ cột CISA Zero Trust Maturity Model: Identity, Devices, Network/Environment, Application Workload và Data. Đây là cách ghép các control rời rạc thành một kiến trúc: danh tính xác định quyền, thiết bị cung cấp posture, network giới hạn đường đi, workload nhận policy nhất quán và data được kiểm soát.
Hãng gọi đây là “environmental uplift, not a migration”: khách hàng hiện hữu không phải đổi SKU hoặc cấu hình lại core feature theo tuyên bố Cisco. Đội kỹ thuật vẫn cần kiểm tra chính xác authorization boundary, region, edition và điều khoản dịch vụ áp dụng trước khi coi một workload cụ thể là được bao phủ.
FedRAMP High giúp thu hẹp rủi ro nền tảng và đơn giản hoá bằng chứng tuân thủ, nhưng access policy quá rộng, log không đủ hoặc identity bị compromise vẫn tạo ra sự cố. Cơ quan cần mapping từng control dịch vụ vào kiến trúc và trách nhiệm vận hành của mình.
Quản lý firewall xuyên môi trường từ một nơi giảm lỗi copy-paste và policy drift. Đổi lại, identity quản trị, MFA, phân quyền tối thiểu, audit trail và break-glass cho control plane phải được bảo vệ chặt hơn.
Việc nối ZTNA, MFA, email defense, firewall và multicloud policy chỉ có ý nghĩa nếu có telemetry chung: ai truy cập gì, từ thiết bị nào, policy nào chặn, và mất bao lâu để thu hồi quyền. Đội triển khai nên lập KPI về coverage MFA, tỷ lệ app private hóa và thời gian xử lý policy exception.
Thông tin đối chiếu từ công bố chính thức của Cisco tháng 08/2026. Bài công khai không chèn liên kết nguồn ngoài theo quy định PVYSTORE.







