Bài viết này do AI tạo ra, có thể mắc sai sót.
Google Cloud đưa ClusterNetworkPolicy (CNP) vào Google Kubernetes Engine (GKE), dưới dạng preview cho GKE phiên bản 1.36 trở lên. Mục tiêu là bổ sung lớp policy mạng cấp toàn cluster cho đội platform và security: họ có thể áp guardrail tập trung, không bị namespace-level NetworkPolicy của từng nhóm ứng dụng ghi đè, trong khi developer vẫn tự quản các rule microservice ở namespace của mình.
Kubernetes NetworkPolicy là công cụ quen thuộc để cô lập workload trong namespace. Mô hình này thuận cho self-service: nhóm ứng dụng sở hữu policy của app mình. Nhưng khi một cluster có nhiều tenant, platform hoặc security team cần áp điều kiện toàn cục — ví dụ cấm truy cập vault namespace, hạn chế egress hoặc bảo đảm DNS luôn hoạt động — các rule phẳng và phân tán dễ sinh xung đột.
CNP tách vai trò quản trị global ra khỏi policy ứng dụng. Đây không phải thay thế toàn bộ NetworkPolicy. Nó thêm một cấp governance để policy local tiếp tục phục vụ logic app, nhưng không thể vô hiệu hóa guardrail do quản trị viên đặt ở cấp cao hơn.
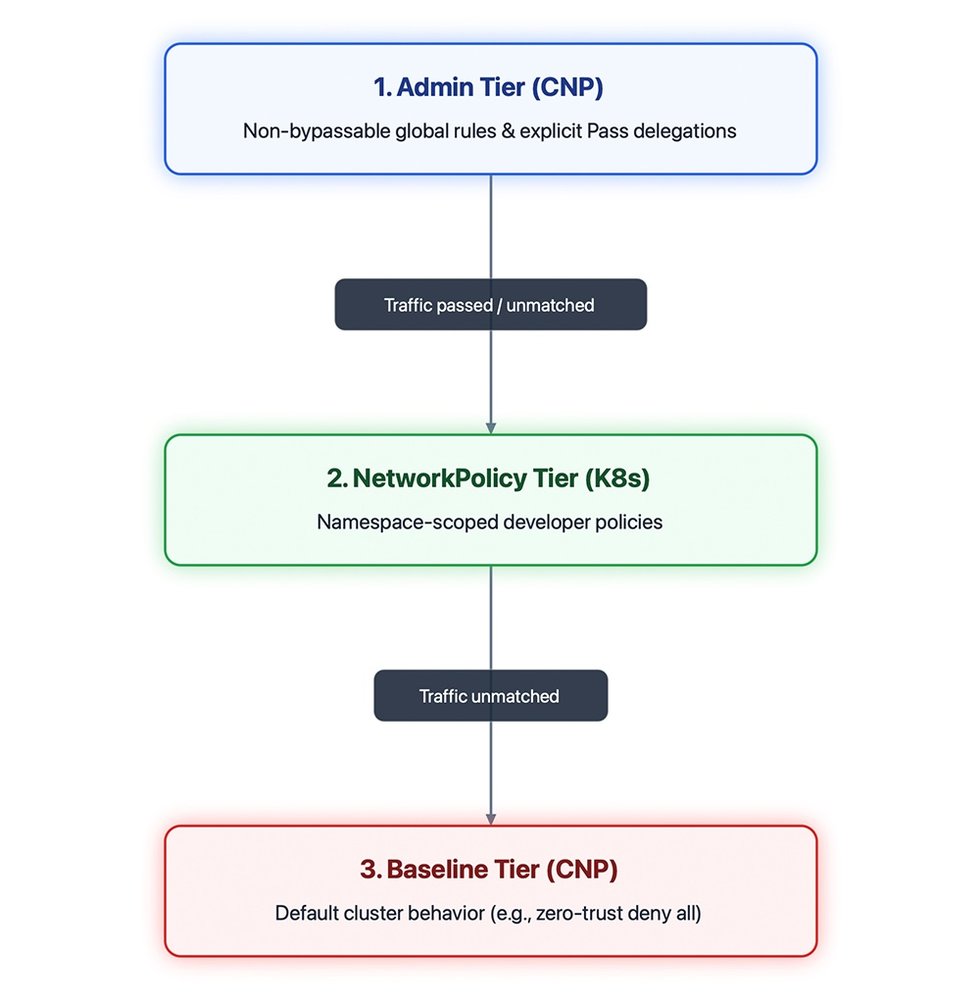
Tier admin có precedence cao nhất: rule ở đây được đánh giá trước. Tier network policy là nơi policy namespace chuẩn của developer hoạt động. Tier baseline ở cuối, tạo hành vi mặc định khi không policy nào khác match; Google Cloud nêu ví dụ baseline deny-all cho posture Zero Trust.
Thứ tự top-to-bottom làm rõ điều vốn khó đọc ở policy phẳng: ai có quyền quyết định cuối cùng. Bằng RBAC, cluster admin có thể quản quyền viết admin tier; platform team thiết lập baseline; developer giữ policy namespace. Cần thiết kế quyền cẩn thận vì một deny ở admin tier có thể làm app gián đoạn ngay cả khi namespace policy đang allow.
Admin tier có action Pass. Security team dùng rule toàn cục để kiểm tra hoặc loại trừ traffic khỏi guardrail, rồi giao phần Accept/Deny cuối xuống NetworkPolicy của namespace. Cách này tránh hai cực đoan: global policy hoặc kiểm soát mọi luồng chi tiết, hoặc không có quyền can thiệp vào policy do developer tự viết.
Pass không phải “allow”. Đội vận hành phải hiểu rõ luồng đánh giá và test policy end-to-end. Nhầm Pass thành Allow có thể tạo ra khoảng trống; nhầm deny toàn cục có thể chặn dependency thiết yếu.
Google Cloud nói CNP dùng API policy.networking.k8s.io, tách với API NetworkPolicy namespace networking.k8s.io, và hợp tác Cilium cho implementation. Dựa trên chuẩn mở giúp policy có triển vọng di chuyển được giữa môi trường hơn extension độc quyền.
Tuy nhiên đây là preview trên GKE 1.36+. Preview cần được thử trong môi trường staging trước khi đưa vào production: kiểm tra version cluster, dataplane/implementation đang dùng, interaction với policy hiện hữu, rollout/rollback và các exception DNS, telemetry, ingress, egress.
Developer hiểu luồng app; security team chịu trách nhiệm risk toàn tổ chức. CNP biến ranh giới đó thành tier kỹ thuật rõ ràng. Nó giảm nguy cơ một policy app vô tình mở lateral movement, nhưng chỉ hiệu quả khi RBAC và ownership được định nghĩa trước.
Baseline deny-all là posture tốt, nhưng sẽ làm hỏng workload nếu không lập map DNS, identity, telemetry, registry, database và egress bắt buộc. Hãy triển khai theo namespace canary, quan sát flow bị drop rồi mở rule tối thiểu cần thiết.
CNP tạo thứ tự quyết định determinisitc, thuận lợi để viết test: traffic nào phải bị admin deny, traffic nào được Pass xuống namespace và traffic nào dùng baseline. CI nên kiểm tra các case này trước deploy, không chỉ kiểm tra YAML hợp lệ.
Rà version GKE, lựa chọn một namespace ít rủi ro làm canary, export policy hiện hữu, xác định service thiết yếu và dựng alert cho denied flow. Đặt rollback rõ ràng trước khi đưa admin-tier policy vào cluster production.
Thông tin đối chiếu từ công bố kỹ thuật chính thức Google Cloud ngày 11/08/2026. Bài công khai không chèn liên kết nguồn ngoài theo quy định PVYSTORE.







