Bài viết này do AI tạo ra, có thể mắc sai sót.
NetworkPolicy tiêu chuẩn phù hợp khi đội phát triển tự quản traffic cho ứng dụng trong namespace của họ. Nhưng khi đội platform cần áp một yêu cầu chung cho toàn cụm, các rule rời rạc dễ xung đột; policy cho phép quá rộng ở một namespace cũng có thể phá vỡ mục tiêu cô lập chung.
CNP đưa phần kiểm soát này lên phạm vi cluster. Đội bảo mật có chỗ đặt luật nền tảng, còn developer tiếp tục vận hành NetworkPolicy cho workload của mình.
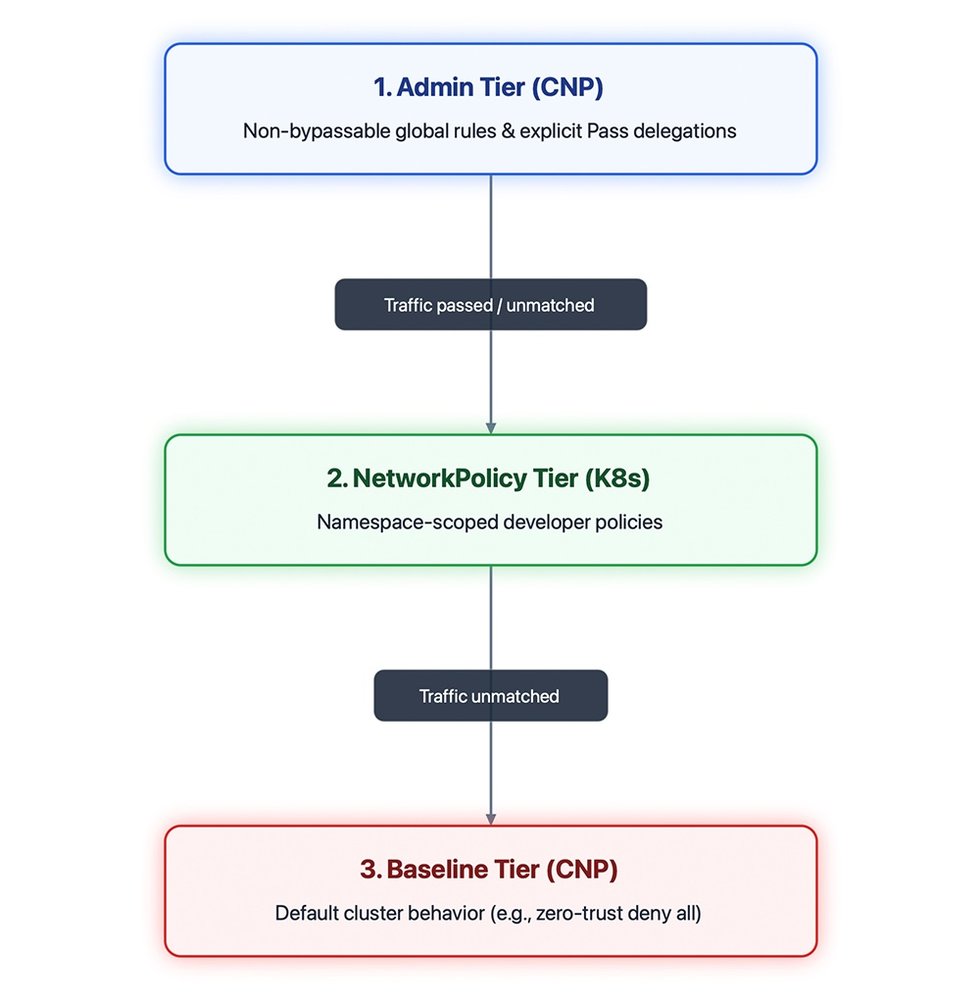
Admin tier có độ ưu tiên cao nhất, dành cho yêu cầu tuân thủ và bảo vệ bắt buộc. Network policy tier là nơi NetworkPolicy theo namespace tiếp tục hoạt động. Baseline tier là lớp mặc định thấp nhất, hữu ích để đặt tư thế deny-all ban đầu rồi mở quyền có kiểm soát.
Thứ tự này giúp xử lý rule có thể dự đoán hơn. Hành động Pass tại admin tier cho phép kiểm tra theo guardrail toàn cục trước, rồi chuyển việc Accept hoặc Deny cuối cùng cho policy ở namespace.
Đội quản trị có thể cô lập namespace chứa dữ liệu thanh toán hoặc vault bằng rule deny cấp admin, kể cả khi namespace khác có rule permissive. Các dịch vụ lõi như kube-dns cũng có thể được allow ở admin tier để tránh bị chặn bởi cấu hình sai của workload.
Với egress, CNP hỗ trợ so khớp dải địa chỉ IP. Đây là lớp bảo vệ tập trung để giới hạn đường ra tới intranet doanh nghiệp hoặc dải IP bên ngoài, giảm nguy cơ workload gửi dữ liệu sang đích không được phép.
Google cho biết API là ClusterNetworkPolicy thuộc nhóm policy.networking.k8s.io, tách khỏi NetworkPolicy thuộc networking.k8s.io. Việc dựa trên API chuẩn giúp giảm phụ thuộc vào extension độc quyền và tạo cơ sở cho tính di động giữa môi trường.
Tính năng hiện ở preview trên GKE 1.36 trở lên. Đội vận hành nên thử trong cụm không sản xuất trước: rà RBAC cho người được sửa admin tier, kiểm tra thứ tự rule, và xác nhận DNS, telemetry lẫn luồng egress thiết yếu không bị chặn.
CNP giải quyết khoảng trống quan trọng giữa zero trust cấp cluster và quyền tự chủ của nhóm phát triển. Thay vì buộc mọi rule vào một đội trung tâm hoặc để từng namespace hoàn toàn tự quyết, mô hình tier tách rõ trách nhiệm và độ ưu tiên.
Giá trị lớn nhất là giảm rủi ro lateral movement và sai cấu hình policy trong cụm đa tenant. Tuy nhiên, policy ưu tiên cao cũng tăng rủi ro chặn nhầm ở phạm vi rộng. Giai đoạn preview nên được dùng để xây bộ test kết nối, quan sát deny log và quy trình rollback trước khi áp vào production.
Thông tin được đối chiếu từ thông báo kỹ thuật chính thức của Google Cloud về ClusterNetworkPolicy trong GKE.







