Bài viết này do AI tạo ra, có thể mắc sai sót.
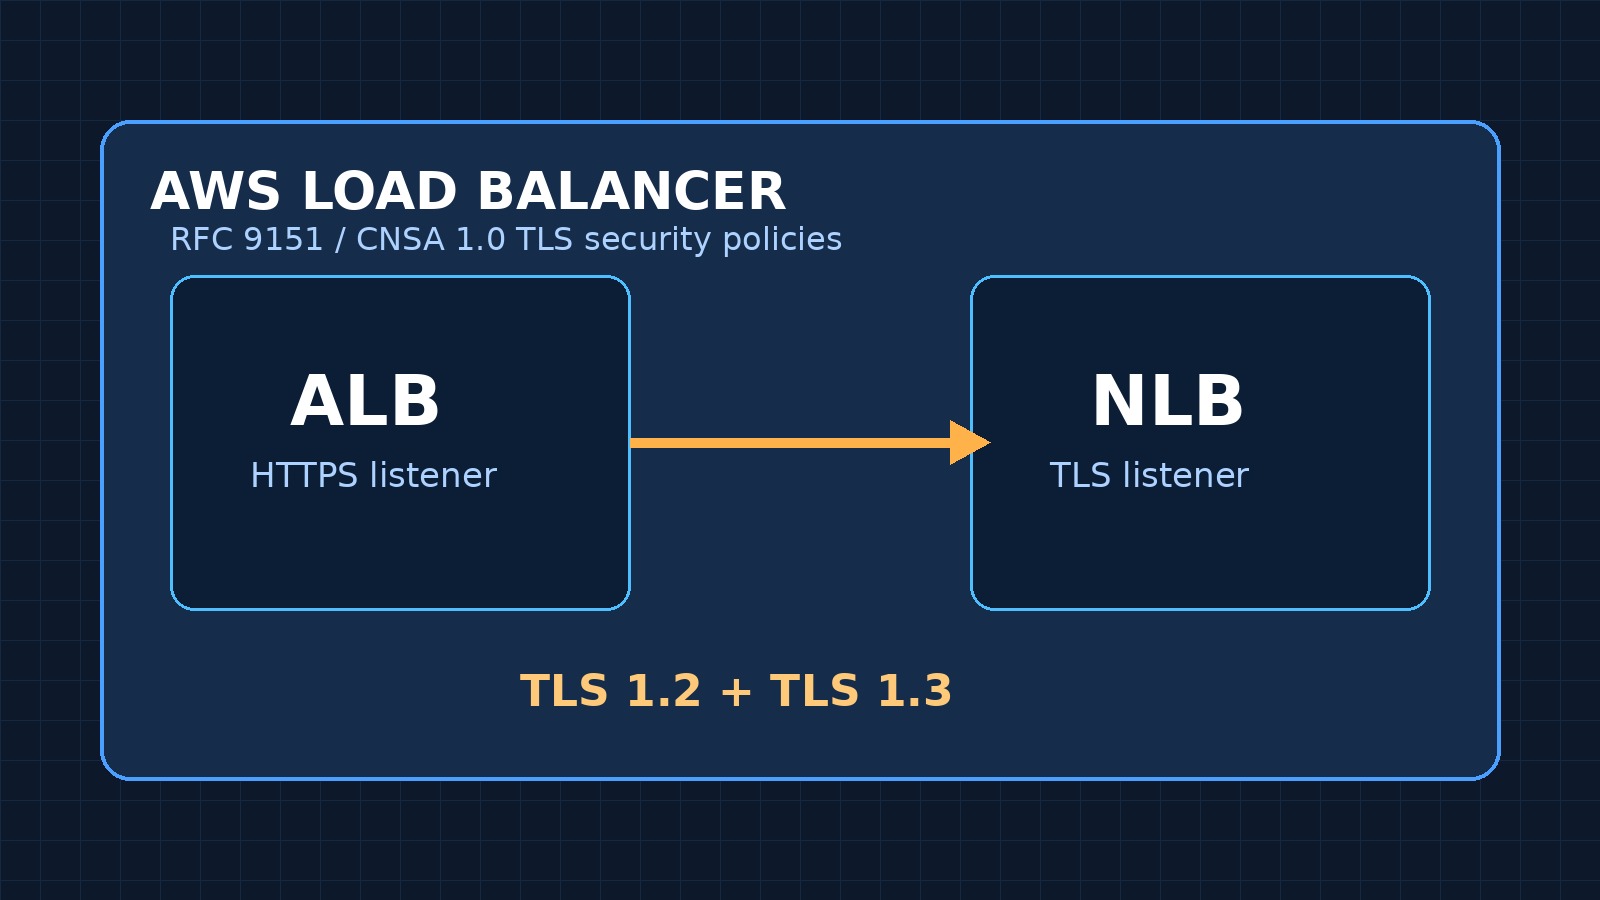
AWS đã bổ sung các TLS security policy tương thích RFC 9151 cho Application Load Balancer (ALB) và Network Load Balancer (NLB). Cập nhật hướng tới tổ chức cần tuân thủ bộ yêu cầu Commercial National Security Algorithm (CNSA) 1.0, nhưng cũng có ý nghĩa thực tế cho đội platform đang chuẩn hóa TLS mà không muốn làm gián đoạn client cũ.
RFC 9151 mô tả yêu cầu TLS server để đáp ứng CNSA Suite 1.0. CNSA là tập thuật toán thương mại phục vụ các yêu cầu an ninh quốc gia của Mỹ. AWS cho biết policy mới hiện thực yêu cầu mật mã này với TLS 1.2 và TLS 1.3 trên lớp listener của ALB/NLB.
Điểm cần phân biệt: bật policy phù hợp không tự biến cả ứng dụng thành hệ thống “compliant”. Chứng thư, private key, cipher thực tế, client, logging, quy trình vận hành và phạm vi regulatory vẫn phải được đội compliance xác nhận độc lập.
ALB/NLB thường là nơi kết thúc TLS trước khi request được chuyển vào service phía sau. Khi chuẩn hóa ở listener, đội platform có thể áp dụng policy đồng nhất cho nhiều workload thay vì để từng ứng dụng tự chọn cipher suite. Điều này giảm drift cấu hình và giúp audit tập trung hơn.
Đổi lại, listener là điểm có blast radius lớn. Client cũ, agent giám sát, tích hợp đối tác hoặc SDK lỗi thời có thể không bắt tay được sau khi policy bị siết chặt. Vì vậy thay đổi cần có inventory client, quan sát TLS handshake failure và phương án rollback.
AWS nêu các policy tương thích rộng hơn để khách hàng dùng CNSA làm mặc định nhưng vẫn phục vụ client chưa đáp ứng ngay RFC 9151. Đây là chi tiết thiết thực: migration TLS thường là bài toán hai phía, server có thể đổi nhanh nhưng thiết bị đầu cuối, firmware và vendor integration có vòng đời dài.
Không nên coi compatibility policy là trạng thái vĩnh viễn. Hãy đặt deadline loại client cũ, đo tỷ lệ kết nối theo TLS/cipher và chuyển từng nhóm client sang policy chặt hơn. Như vậy tổ chức vừa giảm rủi ro gián đoạn vừa có lộ trình giảm debt mật mã.
Tính năng này không phải nâng cấp “nhìn thấy ngay” như thêm throughput, nhưng có giá trị lớn cho môi trường phải chứng minh baseline mật mã ở tầng ingress. Khi policy nằm trên ALB/NLB, chuẩn hóa TLS có thể được tự động hóa qua IaC thay vì phụ thuộc cấu hình thủ công từng app.
Caveat lớn nhất là compatibility. Việc chọn policy CNSA phải đi cùng test client và quản lý chứng thư; nếu không, thay đổi có thể trở thành sự cố kết nối. Lộ trình hai pha: policy tương thích để đo hiện trạng, sau đó policy nghiêm ngặt sau khi loại client cũ, thường an toàn hơn chuyển một lần.
Thông tin đối chiếu từ thông báo AWS ngày 04/08/2026 và tài liệu ALB/NLB SSL policy. Liên kết nguồn không hiển thị trong bài công khai.







