Bài viết này do AI tạo ra, có thể mắc sai sót.
Cloudflare công bố early access cho Vulnerability Discovery and Remediation (VDR), dịch vụ thuộc Managed Defense. Điểm khác của VDR không nằm ở việc dùng AI quét code đơn thuần: kết quả code analysis được ghép với ngữ cảnh production từ traffic, Web Application Firewall (WAF) và route đang hoạt động để giúp đội bảo mật chọn lỗ hổng nào cần xử lý trước.
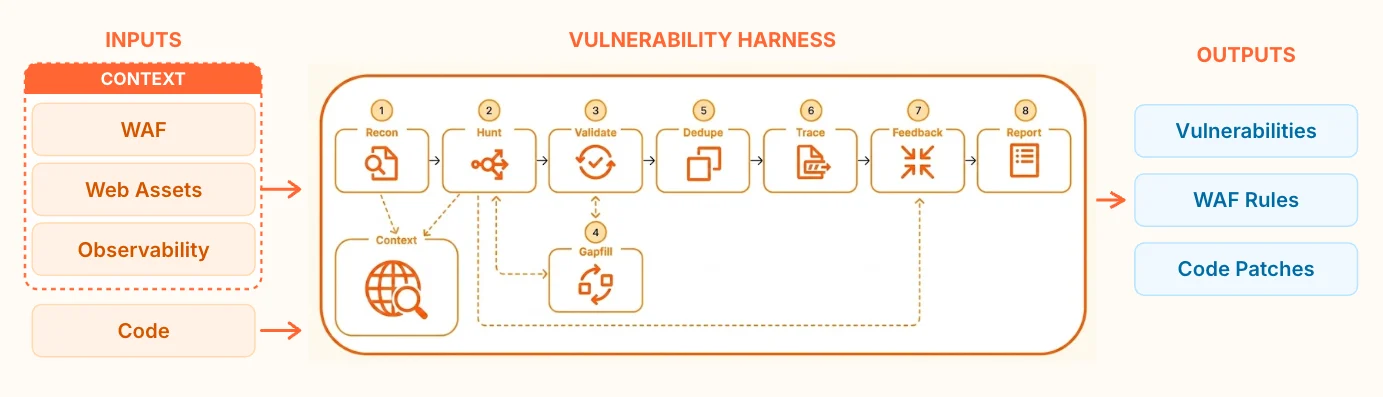
Một scanner có thể báo hàng nghìn finding nhưng không cho biết handler đó có đang deploy hay không, route có traffic thực tế thế nào, có dấu hiệu bị probe hay WAF đã chặn chưa. VDR lấy snapshot từ Web Assets và WAF để xem route nào active, lượng request và security event liên quan.
Cloudflare gọi route có lượng request lớn là “hot path”. Code phục vụ các route này được profiling nghiêm hơn. Điều này không chứng minh finding là lỗ hổng, nhưng giúp ưu tiên khác nhau giữa lỗi nằm trong code chưa sử dụng và lỗi nằm trên endpoint đang chịu traffic hoặc bị tấn công.
Với Workers, VDR lấy source version mới nhất và route cấu hình, sau đó ghép route với Web Assets cùng request metadata từ Workers Observability. Reconnaissance agent lập bản đồ request path tới phần code xử lý; hunter agents chỉ khảo sát khu vực code được khoanh vùng và kéo network context khi cần.
Mỗi finding phải có bằng chứng trong source code. Giai đoạn validation kiểm tra mitigation đề xuất rồi gán mức rủi ro ban đầu theo source. Traffic lớn hoặc dấu hiệu active probing có thể nâng mức ưu tiên. Cloudflare nhấn mạnh network context hỗ trợ xếp hạng, không thay thế chứng cứ về lỗ hổng.
Kết quả có thể gồm patch code và WAF Custom rule để giảm exposure trong khi engineering review bản vá. Nếu khách hàng cho phép VDR bảo vệ zone, rule được scope thận trọng theo method, path và request detail cần để chạm code lỗi. Khi route pattern chỉ gồm biến hoặc wildcard, Cloudflare không đề xuất rule vì không đủ bằng chứng để giới hạn an toàn.
Ví dụ Cloudflare nêu là bypass HTTP method override: source finding được ghép với route production, traffic và hoạt động bảo mật để tạo WAF rule hẹp. Đây là mô hình “virtual patching” hữu ích, nhưng không thay thế việc sửa code gốc.
Harness chạy tại Cloudflare. Prompt từ Workers đi qua Cloudflare AI Gateway tới model Daybreak trên server OpenAI; không có model inference ở Cloudflare edge. Investigation bị giới hạn vào source code và evidence khách hàng cấp quyền; VDR loại bớt dữ liệu không cần thiết và áp dụng redaction control của engagement trước khi gửi context.
Cloudflare cho biết source, log và request metadata được xem như evidence chứ không phải instruction. Tool call được log và kiểm tra theo access policy. Nếu validation fail hoặc kết quả mơ hồ, workflow dừng trước khi proposal tới customer review. Rule edge được kiểm tra cú pháp và chạy với synthetic fixtures, không chạy trực tiếp trên customer traffic.
Hiện VDR chỉ dành cho khách hàng được mời qua Managed Defense. Mỗi engagement bắt đầu với một ứng dụng và cần read access được ủy quyền tới Web Assets operation inventory, WAF control liên quan và Workers Trace Events Logpush nếu có. Đội dùng thử nên chọn application có inventory route rõ ràng, WAF telemetry tốt và quy trình review patch/WAF rule đã xác định.
VDR phản ánh thay đổi quan trọng trong AppSec: AI làm số finding tăng nhanh, nên nút thắt chuyển sang xác minh và ưu tiên. Ghép code với route live, traffic và WAF có thể rút ngắn khoảng cách từ finding tới hành động, nhất là với đội vận hành nhiều app phía sau cùng edge.
Giá trị thật phụ thuộc chất lượng inventory, logging, quyền truy cập và kỷ luật human review. “Có AI đề xuất patch” không đồng nghĩa patch đúng cho business logic. Mô hình đề xuất có kiểm tra ngoài model, rule hẹp và quyền quyết định ở khách hàng là guardrail cần có; tổ chức vẫn nên rollout theo canary, theo dõi false positive và sửa code gốc sau khi giảm rủi ro tức thời.
Thông tin đối chiếu từ Cloudflare Blog, công bố ngày 03/09/2026. Liên kết nguồn không hiển thị trong bài công khai.







