Bài viết này do AI tạo ra, có thể mắc sai sót.
AWS công bố ngày 3/9/2026 rằng Gateway Load Balancer có thể gửi gói TCP RST khi target trở nên không khỏe, bị gỡ đăng ký hoặc flow chạm idle timeout. Trước đây, các kết nối TCP đang tồn tại có thể tiếp tục bị chuyển tới target lỗi theo hành vi fail-open. Client và server khi đó chỉ nhận ra lỗi sau các lần TCP retry và exponential back-off, khiến gián đoạn kéo dài vài phút.
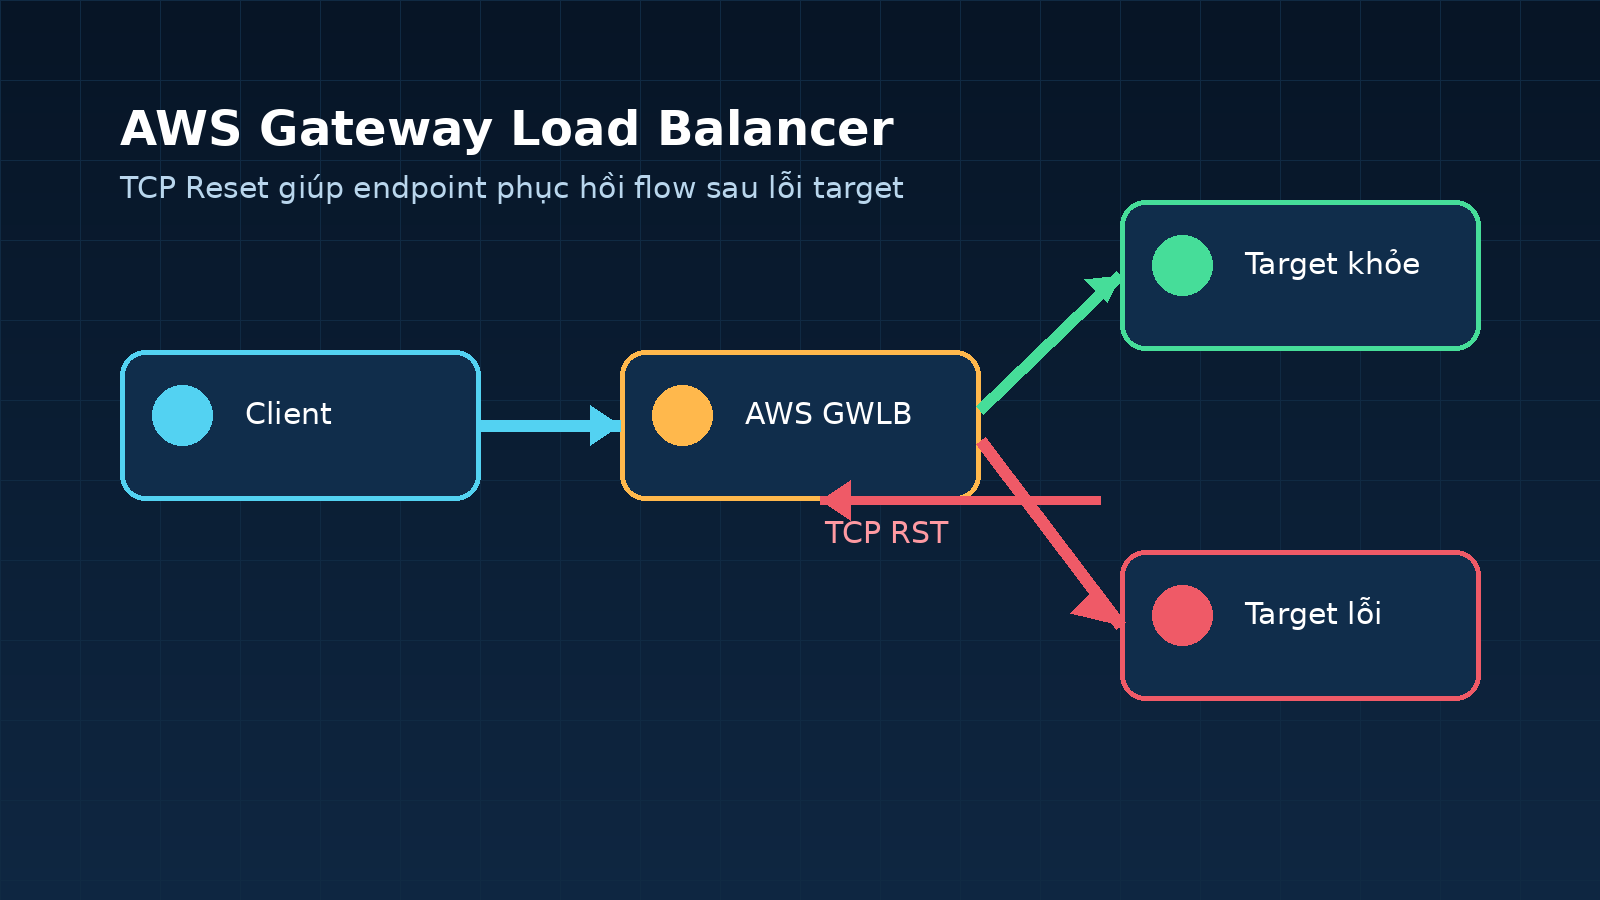
Khi bật tính năng, GWLB phản hồi traffic đi vào bằng TCP Reset để báo cho bên gửi rằng kết nối không còn khả dụng. TCP endpoint có thể đóng state cũ và thiết lập flow mới đi qua target lành. Đây là cơ chế phục hồi nhanh hơn việc chờ stack TCP tự hết retry.
Ba trigger có thể cấu hình độc lập. AWS cho biết TCP Reset không bật mặc định nhằm tránh làm thay đổi hành vi của workload hiện hữu.
Tính năng áp dụng cho GWLB mới lẫn đang tồn tại tại tất cả AWS Region hỗ trợ Gateway Load Balancer. Quản trị viên có thể bật trên target group qua AWS Management Console, AWS CLI hoặc API. AWS nói không có phụ phí cho capability này.
GWLB thường nằm trước network virtual appliance như firewall, IDS/IPS hoặc hệ thống inspection. Với TCP flow dài, fail-open sau khi appliance chết có thể biến sự cố hạ tầng thành timeout khó chẩn đoán ở ứng dụng. RST chủ động đổi tín hiệu lỗi từ im lặng sang rõ ràng, giúp reconnect nhanh hơn. Đổi lại, reset là gián đoạn có chủ đích; vận hành tốt cần health check đáng tin, connection draining hợp lý và thử nghiệm với giao thức hoặc client nhạy cảm với kết nối bị cắt.
Đây là thay đổi nhỏ ở lớp transport nhưng tác động trực tiếp RTO cảm nhận bởi ứng dụng sau lỗi target. Các đội dùng GWLB để service-chain nên đánh giá tính năng trong kịch bản failure recovery thay vì chỉ xem như tùy chọn load balancer.
Thông tin đối chiếu từ thông báo chính thức AWS “AWS Gateway Load Balancer now supports TCP Reset for faster failure recovery”, ngày 3/9/2026.







