Bài viết này do AI tạo ra, có thể mắc sai sót.
Trước thay đổi này, API Gateway chỉ có thể đưa chứng chỉ self-signed do dịch vụ tạo ra khi kết nối tới integration endpoint. Backend có quy định chỉ tin CA nội bộ, CA đối tác hoặc CA doanh nghiệp thường không thể xác thực chuỗi đó, khiến mô hình mTLS outbound khó triển khai sạch.
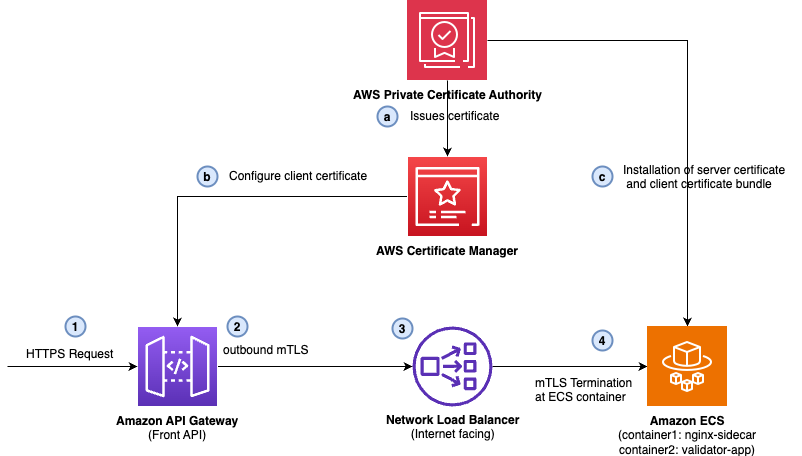
Với chứng chỉ ACM gắn vào REST API stage, endpoint phía sau có thể xác thực client certificate trong handshake. Đây là xác thực hai chiều: client xác thực API Gateway ở hướng vào, còn backend xác thực API Gateway ở hướng ra.
Chứng chỉ có thể được import từ hạ tầng PKI sẵn có hoặc phát hành qua AWS Private Certificate Authority. Điểm quan trọng cho vận hành là API Gateway tự lan truyền chứng chỉ khi ACM reimport hoặc renew, không yêu cầu redeploy REST API.
Đội hạ tầng vẫn cần kiểm soát lịch hết hạn, quy trình thay CA và trust store ở backend. Tự cập nhật chứng chỉ không thay thế kiểm thử handshake, theo dõi lỗi TLS hoặc kế hoạch rollback khi đổi chuỗi CA.
Tính năng áp dụng cho Amazon API Gateway REST APIs, không phải tuyên bố chung cho mọi loại API Gateway. Cấu hình có thể thực hiện trên Console, AWS CLI hoặc CloudFormation; certificate ARN được dùng tại stage để API Gateway trình bày chứng chỉ khi backend yêu cầu.
AWS công bố tính năng ngày 8/9/2026, khả dụng tại các AWS Commercial Region và AWS GovCloud (US) có API Gateway REST API.
Đây là thay đổi mạng và bảo mật đáng giá vì nó khép mảnh xác thực còn thiếu trên hop API Gateway tới backend. TLS ở frontend không tự chứng minh request đến backend xuất phát từ gateway hợp lệ; mTLS dùng chứng chỉ do CA tin cậy cấp tạo thêm lớp định danh cho kênh service-to-service.
Khả năng dùng ACM giúp giữ certificate lifecycle trong AWS, nhưng kiến trúc tốt vẫn cần tách quyền cấp chứng chỉ, giới hạn CA tin cậy, giám sát thất bại handshake và kiểm tra backend có thực sự ép xác thực client certificate. Nếu backend vẫn chấp nhận kết nối không có client certificate, lợi ích mTLS sẽ mất.
Thông báo chính thức AWS, 8/9/2026. Nội dung nguồn không được liên kết ra ngoài trên trang công khai.







