Bài viết này do AI tạo ra, có thể mắc sai sót.
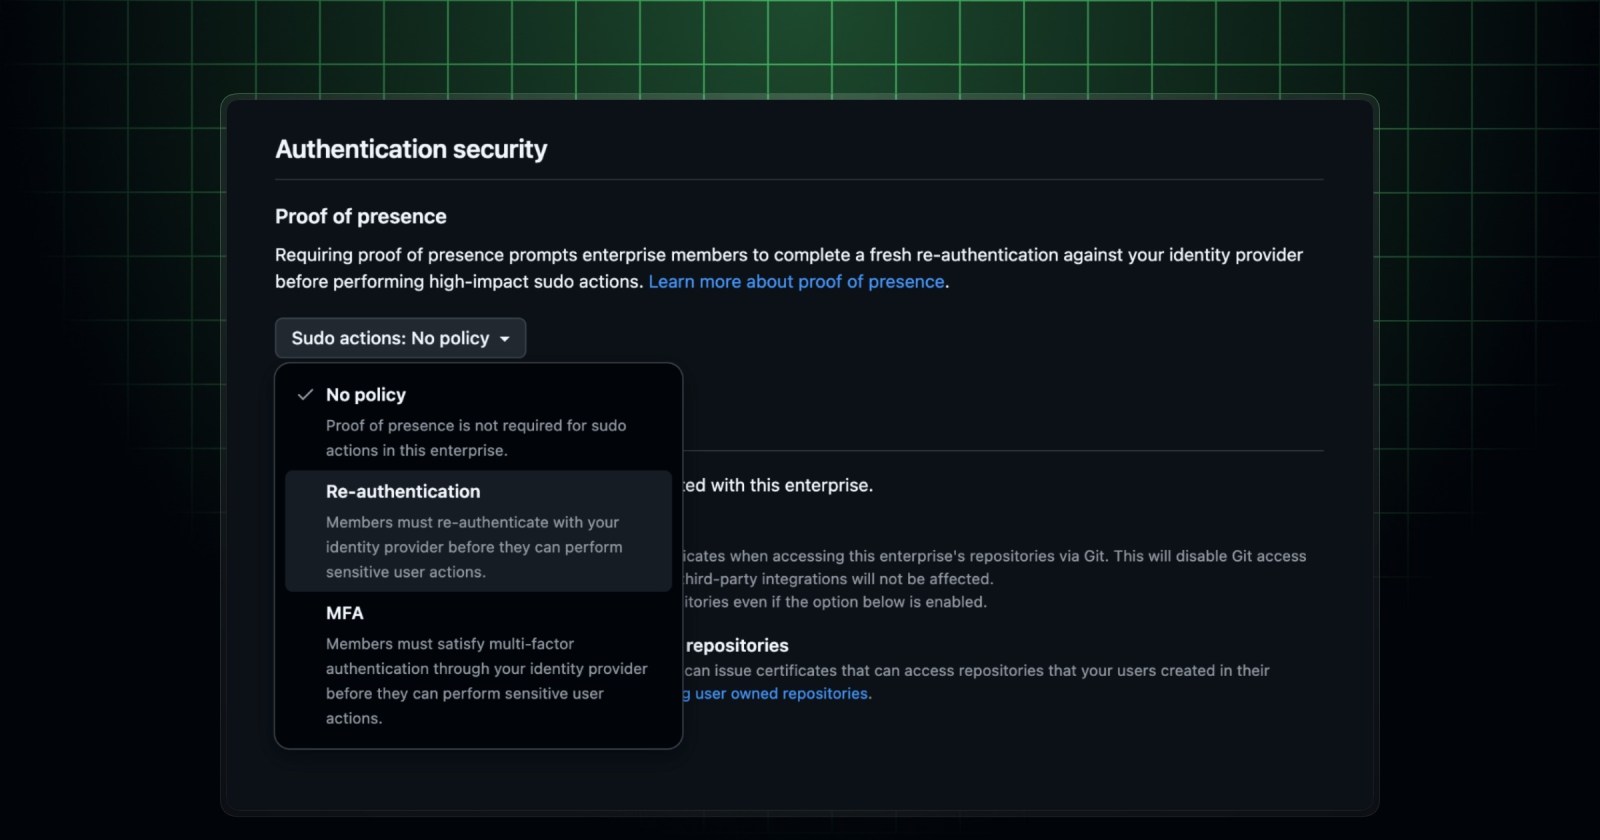
GitHub đưa “proof of presence” vào public preview cho GitHub Enterprise Cloud. Tính năng ép thành viên xác thực lại hoặc vượt qua MFA ngay trước thao tác có ảnh hưởng cao, nhằm giảm khả năng cookie phiên hay token tồn tại lâu bị chiếm dụng để thực hiện thay đổi nhạy cảm.
GitHub mô tả đây là mở rộng của sudo mode cấp enterprise. Session hợp lệ không còn đủ cho nhóm thao tác nhạy cảm: người dùng phải chứng minh đang hiện diện bằng đăng nhập lại hoặc MFA theo policy tại IdP. Cơ chế nhắm thẳng vào rủi ro cookie phiên bị đánh cắp và token sống lâu, vốn xuất hiện trong các đợt tấn công chuỗi cung ứng gần đây.
Khi thành viên thực hiện thao tác high-impact, GitHub redirect về IdP. Policy tại IdP có thể yêu cầu re-authentication, MFA hoặc kiểm tra device compliance. Chỉ khi IdP trả về bằng chứng policy đã đạt, GitHub mới cho thao tác tiếp tục. Việc quyết định challenge vẫn nằm ở chính sách Entra ID của doanh nghiệp.
Đây là public preview, không phải khả dụng cho toàn bộ khách hàng GitHub. Chỉ Managed User enterprise dùng Microsoft Entra ID qua SAML/OIDC thuộc phạm vi công bố. GitHub cũng nói hỗ trợ proof of presence trước pull request merge sẽ đến sau, nên doanh nghiệp không nên xem preview hiện tại là kiểm soát đầy đủ cho mọi thay đổi code.
Kiểm soát này thu hẹp cửa sổ lạm dụng sau khi session đã bị chiếm. Nó không thay thế MFA, least privilege, token rotation hay bảo vệ runner CI; nó đặt thêm một “điểm dừng” đúng lúc quyền lực được dùng. Hai giờ là đánh đổi giữa trải nghiệm vận hành và độ tươi của xác thực, do đó policy phải cân nhắc theo mức nhạy cảm.
Với đội DevOps, token và webhook thường có thể mở đường vào pipeline hoặc bí mật triển khai. Chặn thay đổi các đối tượng này bằng tín hiệu từ IdP giúp nối kiểm soát danh tính với bảo mật chuỗi cung ứng. Nhưng phạm vi preview hạn chế khiến doanh nghiệp cần kiểm tra điều kiện cấp phép và kiến trúc danh tính trước khi đưa vào compliance.
GitHub Changelog, công bố ngày 24/09/2026.







