Bài viết này do AI tạo ra, có thể mắc sai sót.
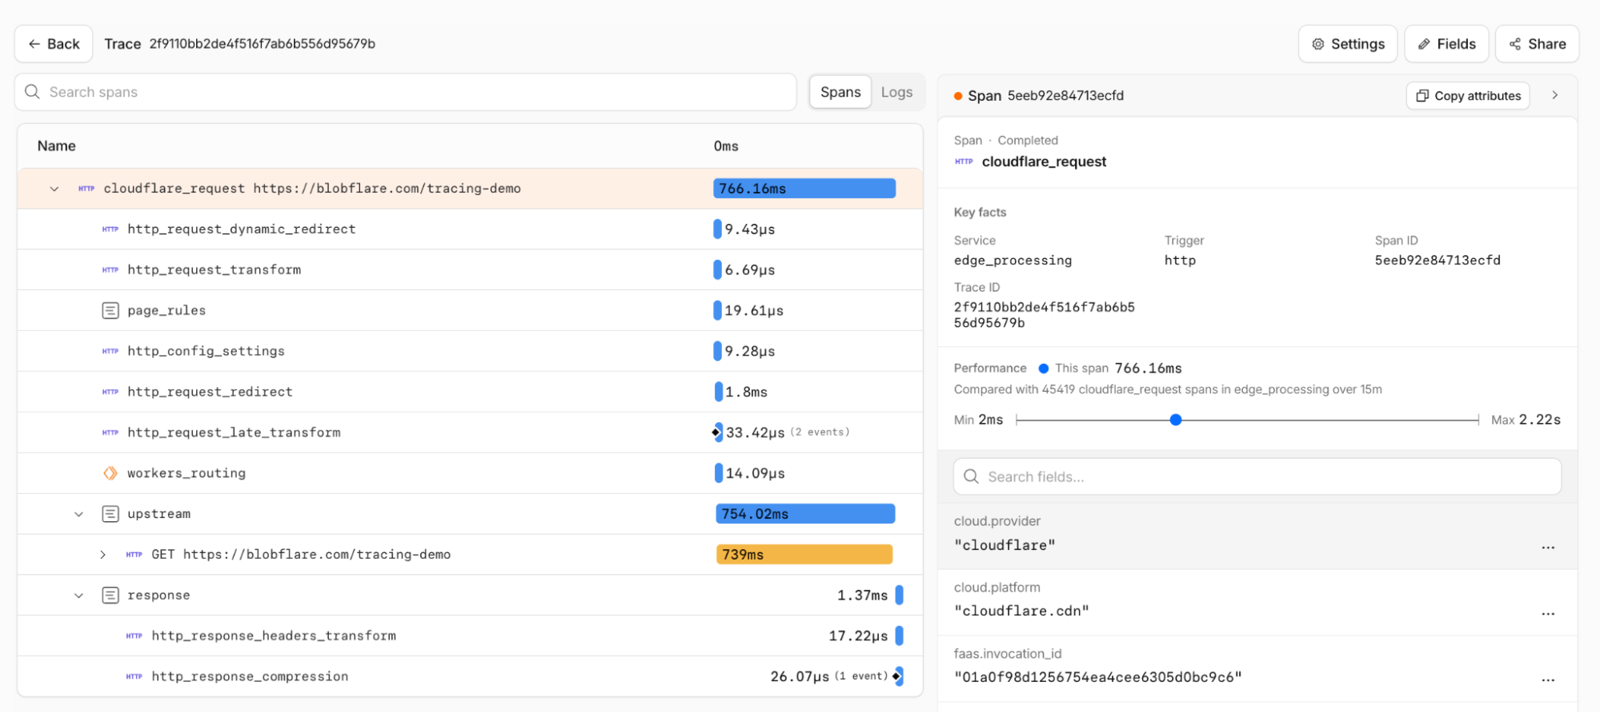
Cloudflare công bố Cloudflare Traces ở trạng thái open beta. Tính năng đưa các bước xử lý một HTTP request qua lớp Cloudflare vào cùng một trace: rule bảo mật, biến đổi request, cache, routing, Workers và kết nối tới origin. Dữ liệu có thể nối tiếp với telemetry của ứng dụng qua chuẩn W3C Trace Context và xuất sang backend hỗ trợ OpenTelemetry Protocol.
traceparent theo chuẩn W3C để nối với service, API và database phía sau.Vận hành site phía sau CDN/WAF thường phải ghép log từ nhiều nơi để trả lời một request đã bị rule nào chặn, URL bị rewrite ở đâu, hay thời gian nằm ở edge, kết nối origin hoặc ứng dụng. Cloudflare Traces gom các bước được hỗ trợ vào một request-level timeline, kèm thời gian, kết quả và thuộc tính liên quan.
Ví dụ Cloudflare nêu cache miss có thể cho thấy 527 ms trong tổng 539 ms chờ phản hồi từ origin. Đây là dữ kiện để phân biệt bottleneck origin với rule, cache hay routing, thay vì chỉ nhìn latency tổng.
Không nên trace 100% lưu lượng mặc định nếu chưa có nhu cầu, vì data volume tăng nhanh. Cloudflare cho đặt baseline, chẳng hạn 1%, rồi dùng Trace Rules bắt đủ trace cho một tenant, hostname, source IP hoặc debug header khi điều tra sự cố.
Cách này hợp với hệ thống multi-tenant: giữ quan sát liên tục ở mức rẻ hơn, nhưng vẫn có thể tái hiện lỗi của một khách hàng mà không mở rộng thu thập cho toàn bộ traffic.
Cloudflare Traces hỗ trợ nhận traceparent từ request vào và chuyển tiếp một header mới tới origin. Khi service phía sau cũng được instrument, đội vận hành có thể đưa span Cloudflare và span ứng dụng vào cùng backend OpenTelemetry để theo một giao dịch từ client tới API, database hoặc dịch vụ bên thứ ba.
Cần cấu hình incoming propagation policy cẩn thận. Trace context từ request ngoài không nên mặc nhiên được tin cậy nếu hệ thống có nguy cơ bị giả mạo ngữ cảnh hoặc phát sinh dữ liệu quan sát không cần thiết.
Cloudflare biểu diễn hoạt động request dưới dạng OpenTelemetry spans và export qua OTLP tới endpoint tương thích. Đây là điểm đáng chú ý với đội đã dùng nền tảng quan sát riêng: không bị buộc phải chuyển toàn bộ dữ liệu sang một dashboard duy nhất.
Giai đoạn tiếp theo được Cloudflare nêu gồm thêm span cho DDoS/Access, instrument rộng hơn trong Workers, authenticated context propagation, ad hoc tracing và retention dài hơn. Các khả năng này chưa phải cam kết đã có trong open beta.
Cloudflare Traces biến edge từ một “hộp đen” thành phần có thể quan sát trong distributed trace. Giá trị lớn nhất không phải thêm một dashboard, mà là rút ngắn vòng lặp điều tra: biết rule nào hành động, request đi đâu, cache có phục vụ không và origin mất bao lâu.
Đội hạ tầng nên bắt đầu bằng baseline sampling bảo thủ, xác định các Trace Rules phục vụ incident response và chọn một OTLP backend chung với telemetry ứng dụng. Đồng thời theo dõi ingest, retention và giá khi mô hình mới có hiệu lực. Trace nhiều hơn không tự động tốt hơn nếu thiếu quy tắc chọn mẫu và quy trình xử lý dữ liệu.
Cloudflare Blog, “Introducing Cloudflare Traces: follow requests through our entire platform”, công bố ngày 02/10/2026. Thông tin kỹ thuật được đối chiếu với tài liệu Cloudflare Observability và OpenTelemetry do hãng dẫn chiếu.







