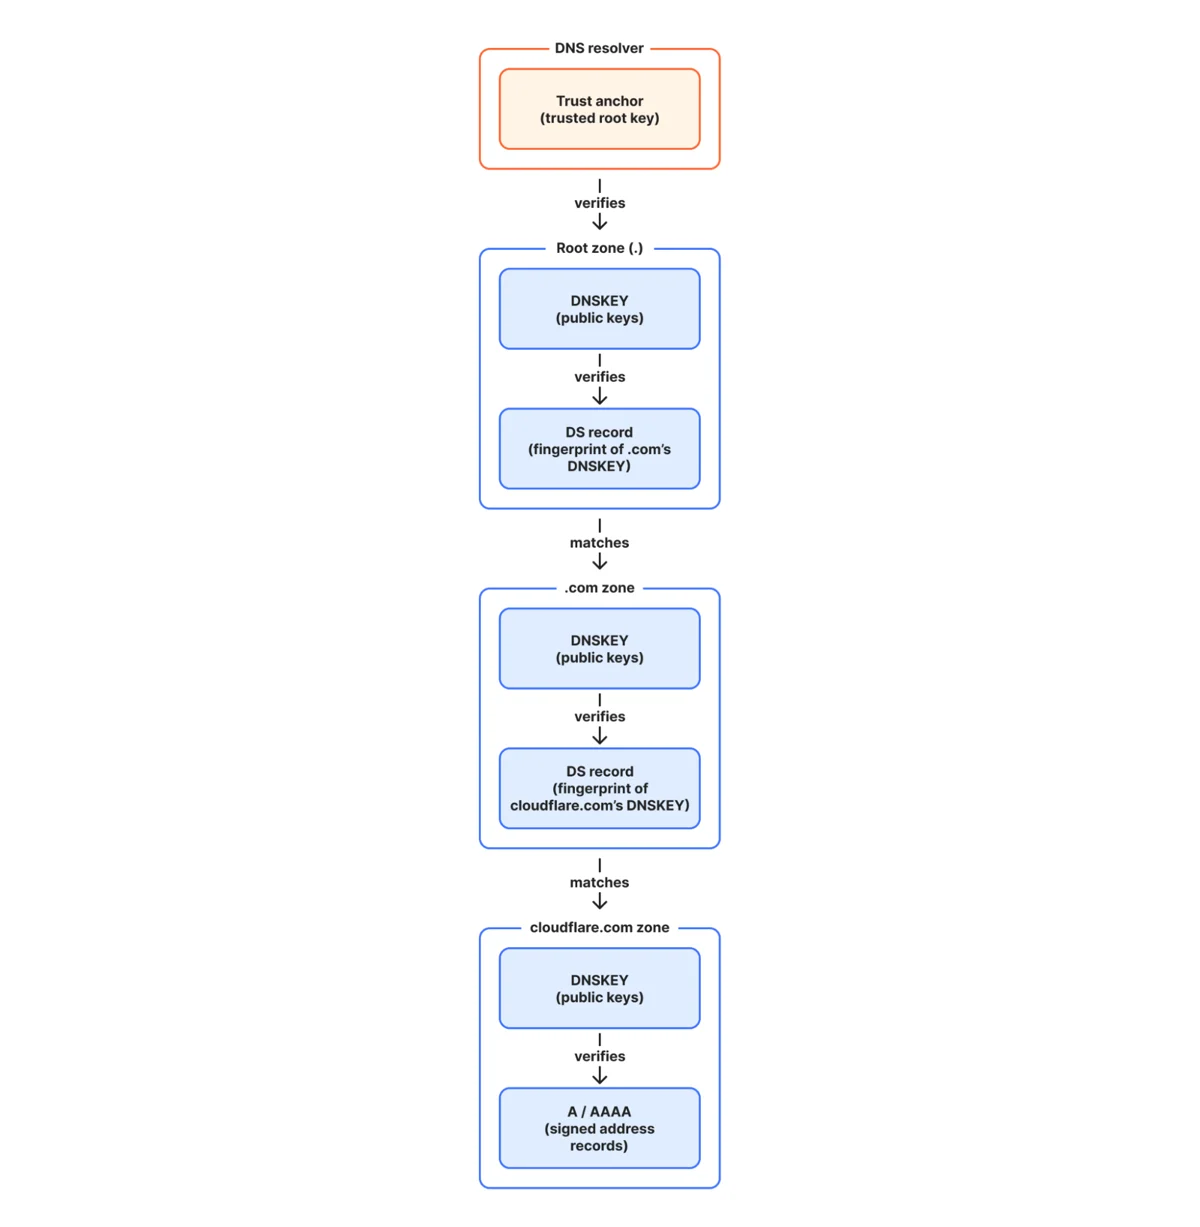
DNS root dự kiến đổi key-signing key (KSK) ngày 11/10/2026. Cloudflare cảnh báo đơn vị vận hành recursive resolver có DNSSEC validation cần xác nhận resolver đã tin cậy KSK-2024, key tag 38696. Nếu thiếu trust anchor mới, website vẫn hoạt động nhưng người dùng phía sau resolver có thể không phân giải được tên miền.
Root zone dùng KSK để ký bộ DNSKEY. KSK-2024, key tag 38696, sẽ thay KSK-2017, key tag 20326, để ký DNSKEY set của root. Đây là thay khóa, không đổi thuật toán: cả hai dùng RSA/SHA-256. Nhưng vì root không có parent zone để xác minh DS record, validating resolver phải có sẵn root trust anchor đúng.
Resolver không tin KSK-2024 sẽ không xác thực được DNSKEY root sau rollover. Chuỗi DNSSEC từ root xuống TLD rồi tới zone có thể đứt ở điểm bắt đầu; hậu quả thường thấy là SERVFAIL hoặc website trông như mất mạng dù authoritative DNS và web server vẫn bình thường. Rủi ro tập trung ở resolver tự vận hành, image cũ, appliance, hoặc hệ thống từng mất trạng thái trust anchor sau upgrade/migration.
RFC 5011 cho resolver học trust anchor mới tự động, nhưng cần quan sát DNSKEY đã ký liên tục tối thiểu 30 ngày rồi xác minh lại. KSK-2024 đã có trong root DNSKEY từ 11/1/2025, nên resolver vận hành bình thường có thời gian học khóa. Tuy nhiên, restore snapshot, cài mới image cũ, reset persistent state hoặc lỗi cập nhật có thể làm mất trạng thái đó. Đừng chỉ giả định resolver “đã update”.
Cloudflare cung cấp dnstest.dev/ksk-2024, dùng RFC 8509 Root Key Trust Anchor Sentinel để hỏi resolver mà trình duyệt đang dùng. Với resolver hỗ trợ sentinel và đã tin KSK-2024, truy vấn root-key-sentinel-is-ta-38696.dnstest.dev phải trả lời hợp lệ; truy vấn root-key-sentinel-not-ta-38696.dnstest.dev phải trả SERVFAIL. Browser test có thể chịu tác động bởi Secure DNS hoặc VPN; kiểm tra trực tiếp từng resolver production vẫn quan trọng hơn.
Cloudflare nói người dùng DNS authoritative của Cloudflare, 1.1.1.1 hoặc Gateway DNS không cần hành động vì hệ thống của họ đã tin KSK-2024. Doanh nghiệp vẫn cần kiểm tra resolver nội bộ hoặc forwarder mà máy người dùng thực sự hỏi. Không nên tắt DNSSEC validation chỉ để tránh rủi ro rollout; đó là biện pháp làm mất lớp xác thực thay vì sửa trust anchor.
Root KSK rollover là bài kiểm tra vận hành DNS hơn là bài toán mật mã. Khóa mới đã được công bố lâu, thuật toán RSA/SHA-256 giữ nguyên, nhưng một trust anchor mất trạng thái vẫn có thể biến thành outage diện rộng vì mọi TLD cùng dựa vào root. Mốc 11/10 là dịp tốt để kiểm tra inventory, persistence và giám sát DNSSEC. Các bài học này cũng chuẩn bị cho rollout thuật toán tương lai: Cloudflare nêu root có đề xuất ECDSA P-256 riêng, còn DNSSEC hậu lượng tử sẽ đòi hỏi chuỗi triển khai lớn hơn nhiều.







