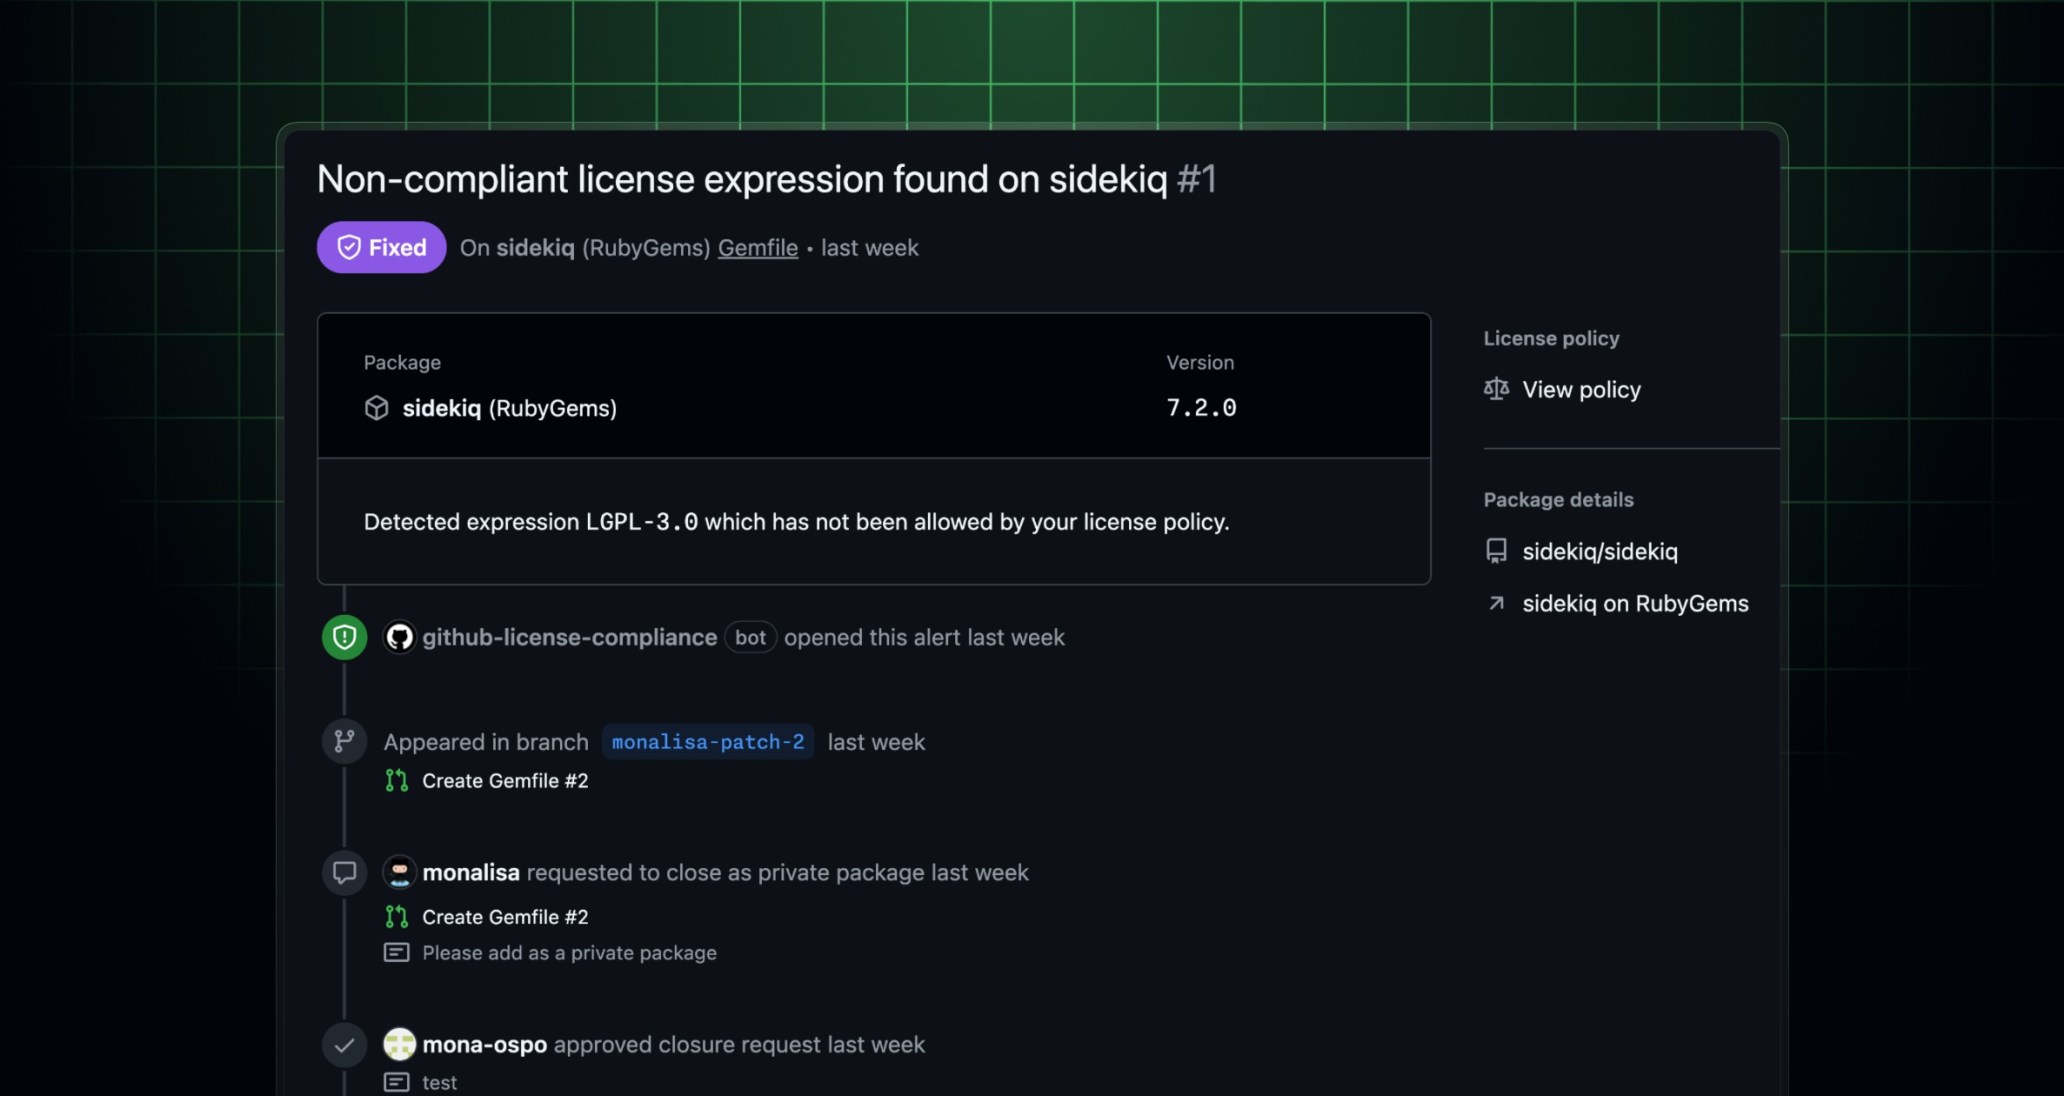
GitHub đã đưa Open source license compliance lên trạng thái general availability cho GitHub Enterprise Cloud, gồm cả môi trường data residency, với điều kiện repository bật GitHub Code Security. Tính năng biến policy license từ tài liệu nội bộ thành kiểm tra bắt buộc trong pull request: dependency mới hoặc thay đổi không đạt policy phải được xử lý trước khi merge.
Tính năng mở rộng từ dependency review action. Enterprise tạo policy license tập trung, sau đó áp vào repository qua ruleset dùng điều kiện Require license compliance results before merging. Khi pull request thêm hoặc đổi dependency, GitHub kiểm tra license của package với policy đã đặt và gắn annotation cho dependency không phù hợp.
Nhóm phát triển có ba hướng xử lý: loại hoặc thay package, sửa policy nếu chính sách ban đầu không còn phù hợp, hoặc tạo exception có kiểm soát. Điểm quan trọng là exception cần có owner, lý do, phạm vi và ngày hết hạn; nếu không, policy tập trung sẽ nhanh chóng thành danh sách ngoại lệ không ai quản được.
GitHub thêm role Enterprise Open-Source License Manager. Người hoặc team có role này nhận email khi có yêu cầu đóng alert và xử lý trong enterprise console. Tách quyền như vậy giúp legal, open-source program office và security cùng tham gia mà không cần cấp quyền quản trị rộng cho toàn bộ tổ chức.
Đừng bật chặn merge ngay trên toàn enterprise. Bắt đầu ở chế độ đo lường: inventory dependency hiện có, xác định license nào bị cấm, cần review hoặc được chấp nhận, rồi thử policy trên vài repository đại diện. Cần kiểm tra package không có metadata license rõ ràng, dependency gián tiếp và package nội bộ trước khi biến cảnh báo thành gate.
Khi rollout, liên kết alert với SBOM, quy trình procurement và owner của từng repository. Audit log phải đi vào nơi đội security thực sự theo dõi; API policy cũng cần token và quyền tối thiểu vì nó tác động trực tiếp luật merge của tổ chức.
Rủi ro supply chain không chỉ là CVE. Một dependency hợp lệ về kỹ thuật vẫn có thể tạo nghĩa vụ copyleft, hạn chế phân phối hoặc vấn đề provenance. Gate trong pull request đưa quyết định này gần thời điểm thay đổi nhất, rẻ hơn nhiều so với rà soát cuối chu kỳ phát hành.
Nhưng automation không thay legal review. License expression, dependency tree và cách sản phẩm được phân phối đều có ngữ cảnh. Cách dùng đúng là để policy tự động lọc phần rõ ràng, log đầy đủ quyết định và đẩy các trường hợp mơ hồ tới người chịu trách nhiệm.







