Bài viết này do AI tạo ra, có thể mắc sai sót.
GitHub đã đưa tính năng kiểm soát tuân thủ giấy phép mã nguồn mở vào trạng thái GA cho khách hàng GitHub Enterprise Cloud có GitHub Code Security. Điểm thay đổi chính là đưa policy license từ bước rà soát thủ công sang điều kiện có thể chặn merge trong ruleset.
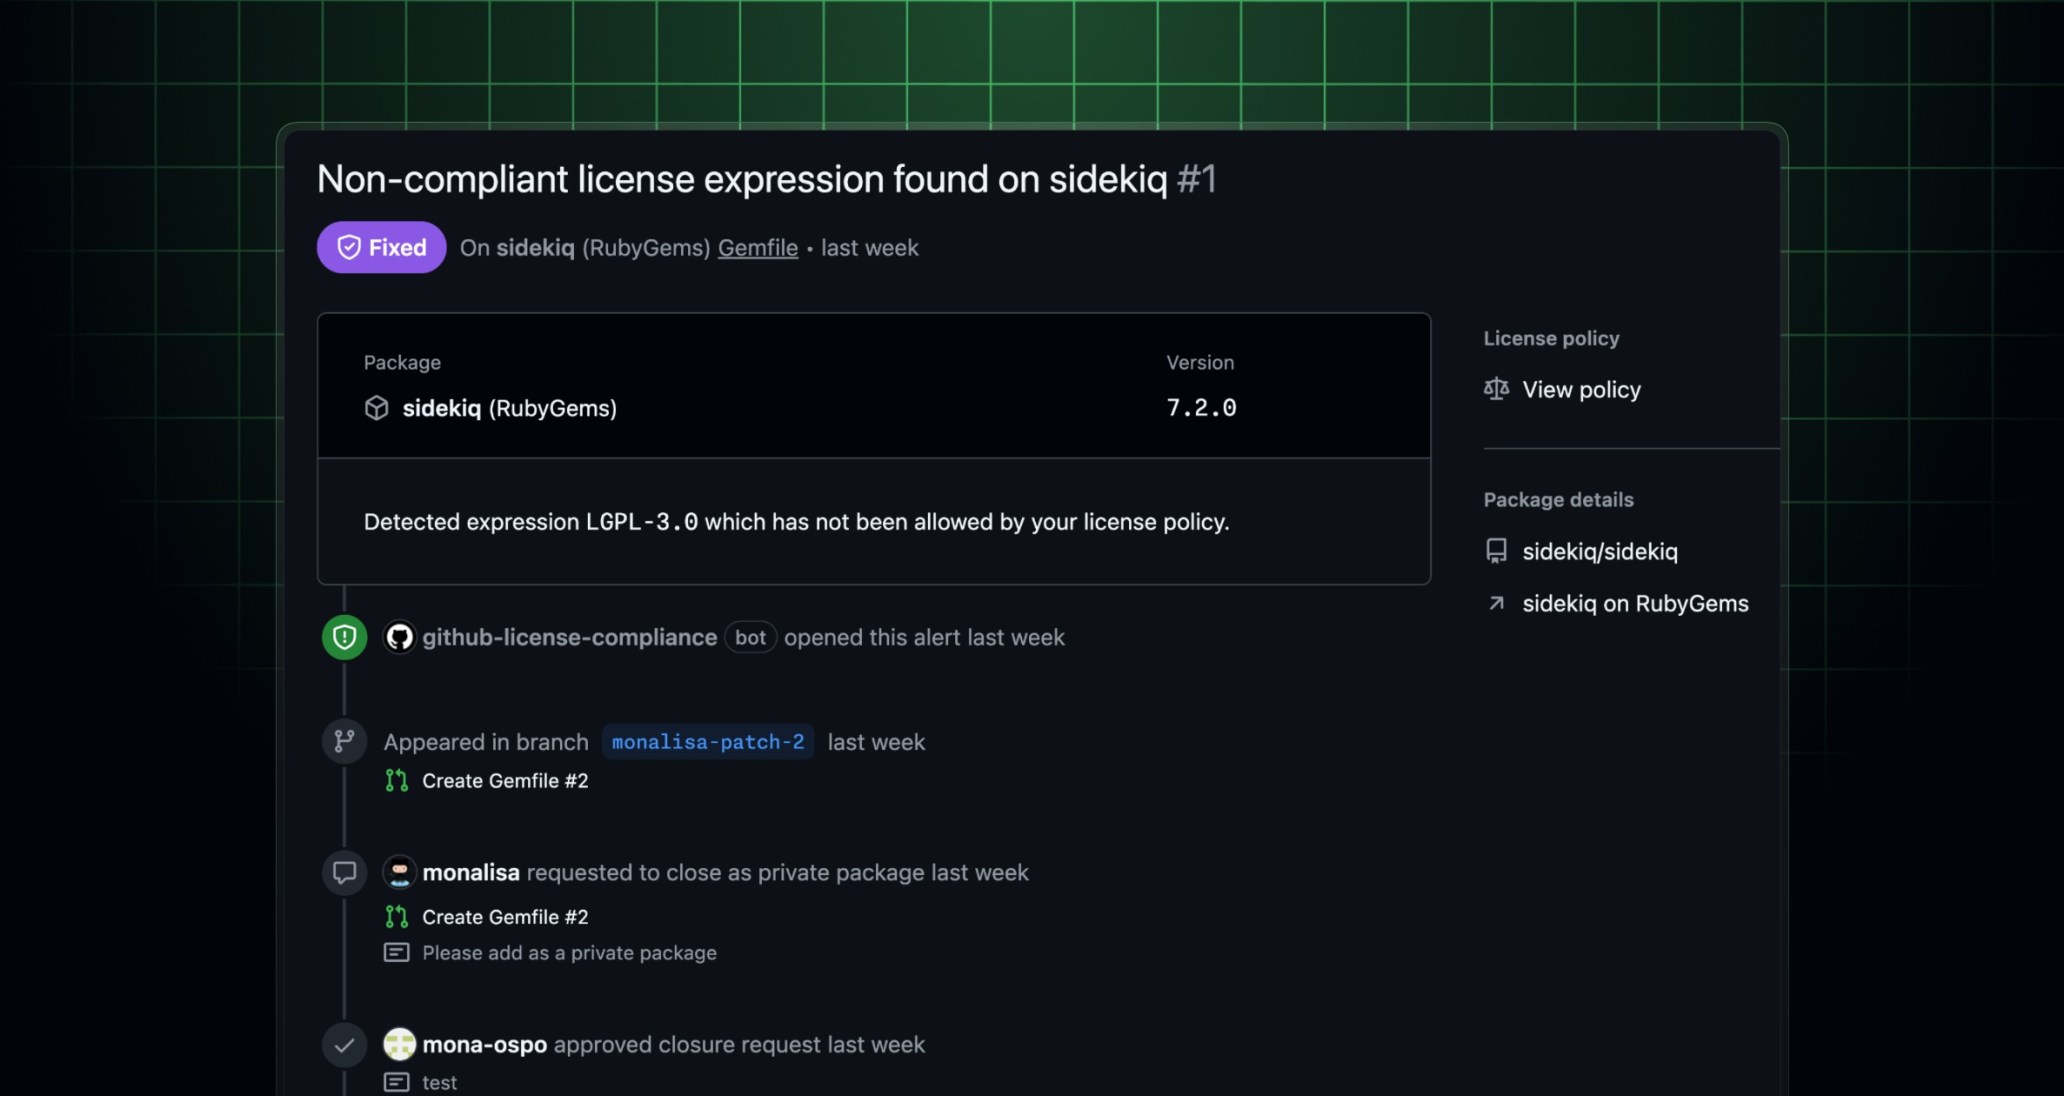
Require license compliance results before merging.Tính năng mở rộng Dependency Review Action bằng policy cấp enterprise. Admin áp policy cho repository qua ruleset; khi pull request thay dependency, GitHub kiểm tra license của dependency mới hoặc bị thay đổi. Kết quả không đạt yêu cầu xuất hiện dưới dạng annotation trên pull request và phải được xử lý trước merge.
Cách này hữu ích với tổ chức có danh sách license bị cấm, license cần review hoặc nghĩa vụ phân phối mã nguồn. Gate này không thay tư vấn pháp lý; nó biến quy tắc nội bộ đã được phê duyệt thành kiểm soát kỹ thuật nhất quán.
GitHub thêm vai trò dựng sẵn Enterprise Open-Source License Manager. Người hoặc nhóm được gán vai trò này nhận email về yêu cầu đóng cảnh báo và duyệt trong enterprise console. Tách vai trò này khỏi quyền quản trị repository giúp quy trình ngoại lệ có dấu vết rõ hơn.
Đội phát triển vẫn cần giữ inventory dependency, lý do dùng package và owner cho ngoại lệ. Một approval không nên trở thành ngoại lệ vĩnh viễn khi dependency đổi license hoặc xuất hiện bản thay thế.
GitHub bổ sung endpoint để download, update, replace policy và endpoint kiểm tra package có tuân thủ policy hay không. Điều này cho phép pipeline nội bộ hoặc agent kiểm tra sớm trước khi đề xuất package, thay vì đợi tới lúc pull request bị chặn.
GitHub cũng ghi audit event khi policy thay đổi. Security team nên đưa event này về SIEM, alert khi policy bị nới lỏng và lưu snapshot policy theo từng kỳ audit.
Supply-chain security không chỉ là CVE. License không phù hợp có thể tạo rủi ro nghĩa vụ phát hành mã nguồn, hạn chế phân phối hoặc tranh chấp hợp đồng. Đưa kiểm soát vào ruleset làm giảm khả năng một dependency lọt vào production chỉ vì review thủ công bị bỏ sót.
Điểm cần lưu ý: dữ liệu license của registry có thể thiếu hoặc không rõ ràng. Do đó tổ chức cần một quy trình ngoại lệ có owner và thời hạn, thay vì coi kết quả tự động là kết luận pháp lý cuối cùng.
GitHub Changelog, 16/10/2026. Nguồn được dùng để đối chiếu tính năng; liên kết nguồn không hiển thị trong nội dung công khai.







