Bài viết này do AI tạo ra, biên soạn từ thông báo kỹ thuật chính thức của Cloudflare ngày 21/10/2026.
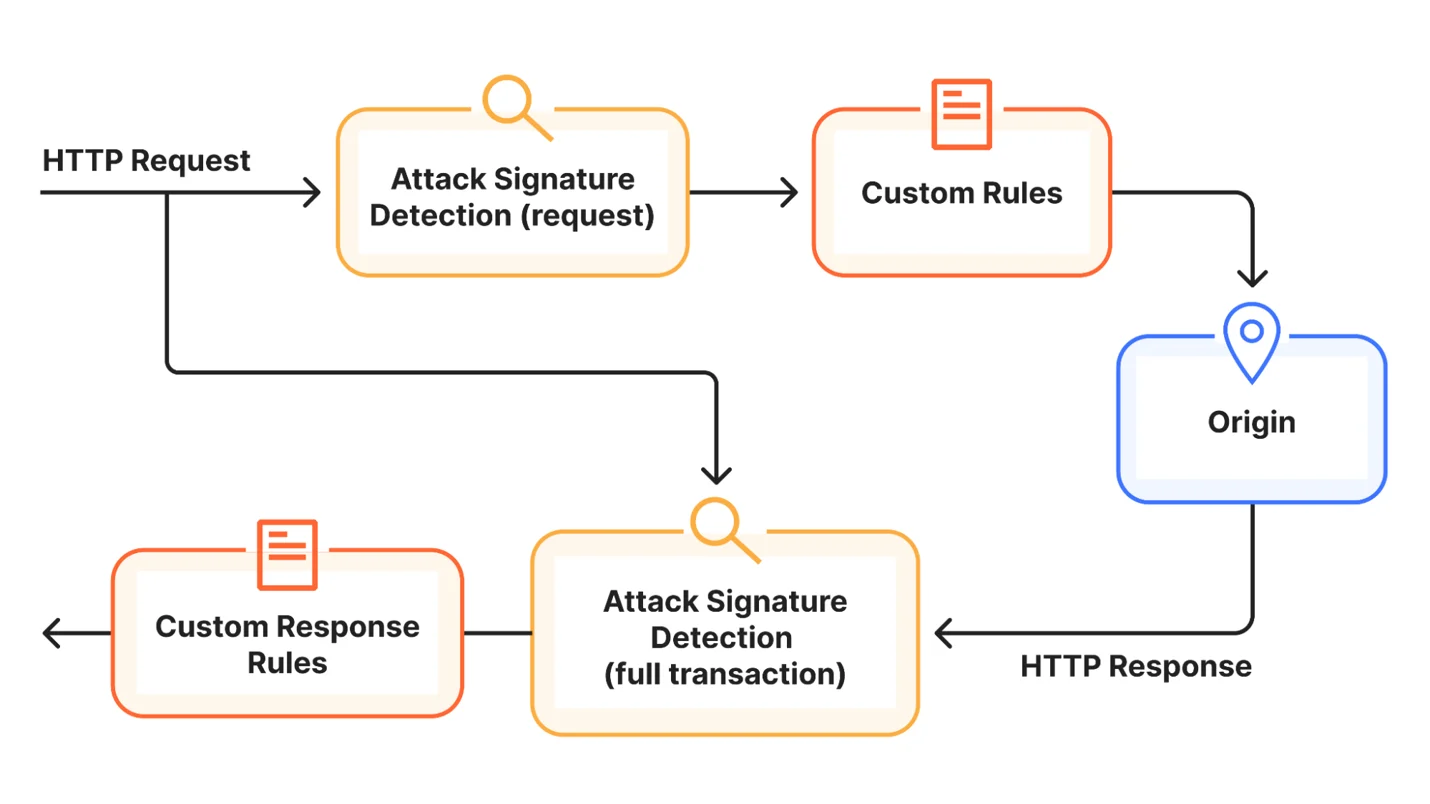
Cloudflare đưa full transaction detection và response rules vào WAF. Điểm mới không chỉ đọc HTTP request như WAF truyền thống: hệ thống có thể liên kết request với response do origin trả về để tìm bằng chứng một lần khai thác đã thành công, rồi chặn response trước khi dữ liệu tới phía yêu cầu.
cf.waf.signature.response.* đang được rollout; quyền dùng field phát hiện mở rộng phụ thuộc gói dịch vụ.Request có dấu hiệu path traversal, SQL injection hay payload bất thường không luôn đồng nghĩa khai thác thành công. Chặn quá rộng dễ tạo false positive, nhưng nới rule lại có thể để lọt traffic nguy hiểm. Response từ ứng dụng cung cấp ngữ cảnh quyết định: cùng một request truy cập file, response 404 khác hoàn toàn response 200 chứa cấu hình, secret hoặc dữ liệu nhạy cảm.
Ví dụ Cloudflare nêu: request cố đọc ../../config/database.ini có thể chỉ là thử nghiệm. Nếu origin trả về nội dung giống file cấu hình cùng HTTP 200, việc ghép request và response tạo bằng chứng mạnh hơn. Response rule có thể chặn nội dung đó trước khi attacker nhận được nó.
Full transaction detections gắn metadata vào luồng xử lý. Ba field chính gồm cf.waf.signature.response.confidence, cf.waf.signature.response.categories và cf.waf.signature.response.ref; field reference lưu tối đa 10 signature ID. Kết quả có thể dùng trong response custom rules hoặc managed detections.
Response rules cho phép kết hợp thuộc tính request, response và detection. Một rule có thể chỉ chặn khi URL nhắm vào /admin, request thiếu header nhận diện nội bộ, đồng thời origin thật sự trả về HTML với mã 200. Cách này tránh chặn nhầm redirect hay trang lỗi xác thực bình thường.
Tính năng áp dụng cho zone proxy traffic qua Cloudflare. Managed ruleset có tên Cloudflare Managed Response Firewall Default, mặc định chạy trên toàn bộ request; quản trị viên có thể giới hạn scope theo path để giảm rủi ro false positive. Sự kiện Log/Block xuất hiện tại Security Events, chung giao diện với managed rules và custom rules khác.
Cloudflare nói response rules hiện chưa hỗ trợ tạo rule dựa trên response body. Quan trọng hơn, lớp này chỉ ngăn response lộ ra bên ngoài; nó không hoàn tác hành động đã xảy ra ở origin. Nếu payload đã ghi dữ liệu, tạo user hoặc kích hoạt side effect trước lúc response bị chặn, đội vận hành vẫn phải xử lý sự cố tại ứng dụng.
Đây là thay đổi đáng chú ý vì WAF chuyển từ câu hỏi “request này có xấu không?” sang “transaction này có tạo hậu quả không?”. Cách tiếp cận giảm khoảng cách giữa phát hiện và bằng chứng, đặc biệt hữu ích với lỗ hổng khó viết signature chính xác hoặc ứng dụng có response tiết lộ trạng thái khai thác.
Đổi lại, response inspection tăng độ phức tạp vận hành. Rule quá rộng có thể che mất response hợp lệ; rule quá hẹp có thể không bao phủ endpoint rủi ro. Giá trị thực tế nằm ở rollout theo phạm vi nhỏ, theo dõi event, rồi tune policy dựa trên traffic của chính hệ thống. Nó là lớp giảm thiểu tốt khi chờ vá, không phải giấy phép trì hoãn vá origin.
Cloudflare Blog — “Introducing full transaction detection for Cloudflare WAF”, 21/10/2026. Thông tin tính năng, field, phạm vi và giới hạn được đối chiếu từ bài công bố chính thức.







