Bài viết này do AI tạo ra, dựa trên thông báo GitHub ngày 28/10/2026. Tính năng đang ở public preview; phạm vi và điều kiện có thể thay đổi.
GitHub đưa reachability analysis cho Dependabot Alerts vào public preview với JavaScript và TypeScript. Thay vì chỉ nhìn CVE, mức độ nghiêm trọng hay gói bị ảnh hưởng, đội phát triển có thêm bằng chứng liệu mã của mình có đường gọi tới hàm dễ tổn thương hay không. Đây là tín hiệu để xếp ưu tiên vá, không phải cơ chế tự động đóng cảnh báo.
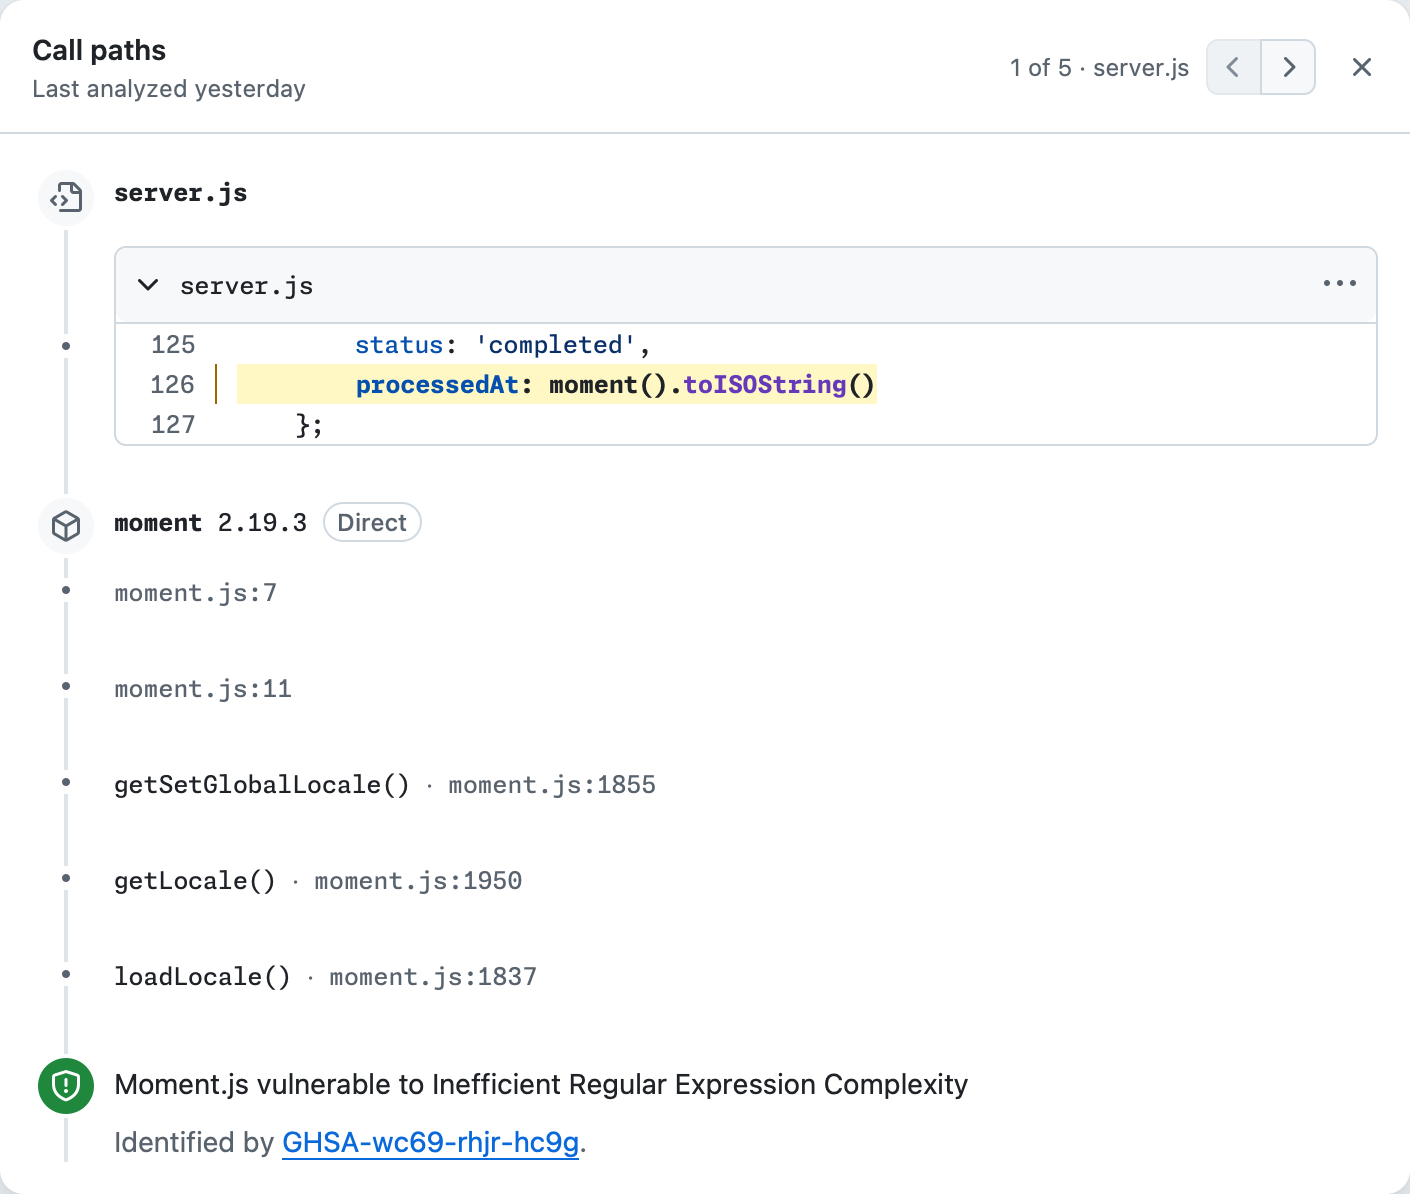
GitHub chạy phân tích trong managed GitHub Actions workflow. Với mỗi advisory, dữ liệu curated xác định các hàm dễ tổn thương trong package bị ảnh hưởng. CodeQL sau đó tạo call graph xuyên mã nguồn và dependency để dò đường đi từ code của repository tới các hàm đó.
Không cần cài agent hay tự vận hành workflow. GitHub nói đợt quét đầu bắt đầu ngay sau khi bật và có thể kéo dài từ vài phút tới vài giờ; sau đó quét lại hằng ngày khi repository vẫn còn Dependabot alert mở.
Verdict hiển thị trong danh sách alert, hỗ trợ lọc/sắp xếp ở cấp repository và organization. Cùng tín hiệu này cũng đi qua Dependabot Alerts REST API, hữu ích cho dashboard nội bộ hoặc automation có người giám sát.
Preview chỉ hỗ trợ JavaScript/TypeScript, repository có lockfile npm, Yarn hoặc pnpm, và chạy trên GitHub-hosted runners. Self-hosted runners chưa được hỗ trợ. GitHub nêu một số monorepo hoặc repository có manifest ở nhiều thư mục có thể chưa hoạt động; nếu phân tích quá ba giờ, một phần kết quả có thể thành “Reachability unavailable”.
Coverage hiện áp dụng cho mọi advisory JavaScript do GitHub review trong GitHub Advisory Database có Dependabot alert. Không cần GitHub Advanced Security và không bị tính GitHub Actions minutes cho phân tích này trong giai đoạn preview.
Danh sách dependency CVE thường dài hơn năng lực vá của đội kỹ thuật. Reachability giúp biến câu hỏi “package có CVE không?” thành “ứng dụng có chạm phần code dễ tổn thương không?”. Giá trị lớn nhất là thứ tự xử lý tốt hơn, không phải tạo cảm giác an toàn tuyệt đối: call graph có thể thiếu thông tin, code phản xạ/dynamic behavior và môi trường runtime có thể làm kết quả bất định. Vì vậy, “unreachable” là bằng chứng để hạ ưu tiên có kiểm soát, không phải lý do tắt alert.
GitHub Changelog, “Prioritize Dependabot alerts with reachability analysis”, 28/10/2026; GitHub Docs về reachability analysis cho Dependabot Alerts. Không đưa liên kết nguồn ngoài vào nội dung công khai.







