Bài viết này do AI tạo ra, biên soạn từ công bố Cloudflare ngày 03/11/2026.
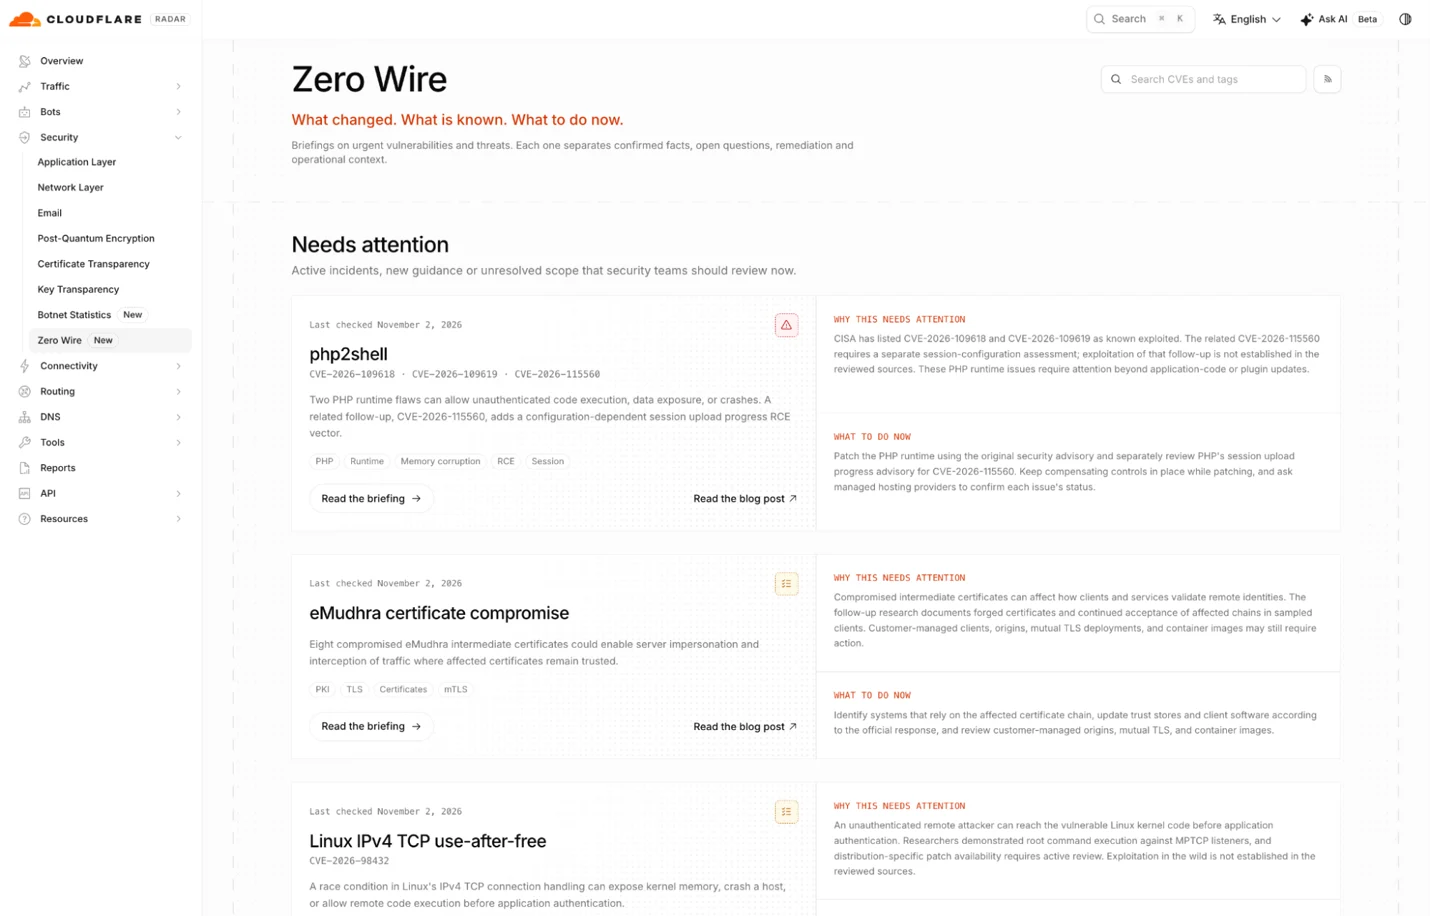
Cloudflare giới thiệu Zero Wire, feed tình báo lỗ hổng công khai trong Cloudflare Radar. Công cụ không thay vendor advisory hay cơ sở dữ liệu CVE: mục tiêu là gom tóm tắt dễ đọc, bằng chứng, phạm vi cần điều tra và hướng xử lý cho các lỗ hổng nghiêm trọng trên phần mềm Internet-facing.
Zero Wire nằm trong mục Security của Cloudflare Radar. Mỗi briefing trình bày giải thích dễ hiểu về lỗ hổng, đội ngũ nào nên điều tra, hành động đề xuất và liên kết đến bằng chứng cùng hướng dẫn từ vendor. Cloudflare hướng tới cả lãnh đạo bảo mật cần nắm bối cảnh nhanh lẫn kỹ sư cần đi tới tài liệu kỹ thuật để vá và giảm thiểu.
Dịch vụ tập trung vào CVE nghiêm trọng ảnh hưởng phần mềm exposed ra Internet: ứng dụng web, runtime, library phụ thuộc và dịch vụ nơi proxy có thể hỗ trợ giảm rủi ro khai thác. Cloudflare nêu rõ Zero Wire bổ sung cho advisory hãng và vulnerability database, không thay chúng. Một CVE nghiêm trọng và bằng chứng đang bị khai thác là hai tín hiệu khác nhau; quy trình ứng phó cần đọc cả hai.
Trang chủ chia briefing thành Needs attention và Reference. Nhóm đầu là vấn đề cần đánh giá hoặc hành động, gồm trường hợp có known exploitation hay hướng dẫn còn thay đổi. Chuyển sang Reference không có nghĩa mọi hệ thống đã vá. Mỗi mục có trạng thái, ngày last-checked, CVE liên quan khi có và chronology ghi thay đổi về advisory hoặc bằng chứng.
Cloudflare minh họa bằng php2shell: với WordPress hoặc Magento, cập nhật plugin hay application code không sửa runtime PHP nếu lỗi nằm ở runtime. Câu hỏi đúng là hệ thống đang chạy PHP version nào, vendor fix đã áp chưa và ai sở hữu thay đổi.
Zero Wire cung cấp prompt có sẵn để agent thực hiện assessment read-only: nhận diện phần mềm triển khai, bản vá liên quan, mức exposure, compensating control và bằng chứng theo từng asset. Copy prompt không tự quét hay thay đổi hệ thống. Đầu ra agent vẫn phải được kiểm tra vì inventory lỗi hoặc context thiếu có thể dẫn đến kết luận sai.
Nếu Cloudflare có WAF rule phù hợp, briefing sẽ nêu phạm vi và yêu cầu cấu hình. Nhưng WAF chỉ là compensating control cho traffic mà nó nhìn thấy; nó không sửa phần mềm, không hoàn tác hành động đã xảy ra tại origin và không thay remediation của vendor. Log request match WAF rule cũng không phải số hệ thống bị compromise hay exploit thành công.
Giá trị của Zero Wire là biến disclosure rời rạc thành điểm bắt đầu có cấu trúc: việc gì cần làm, ai cần làm và bằng chứng nào phải đọc. Nguy cơ là đội vận hành nhầm briefing hay WAF coverage với trạng thái “đã an toàn”. Quy trình tốt vẫn là lấy advisory vendor làm nguồn quyết định version và vá, dùng CISA KEV cùng tín hiệu khai thác để ưu tiên, rồi dùng Zero Wire để điều phối triage và theo dõi thay đổi.
Cloudflare Blog, “Introducing Zero Wire, a hub for investigating critical Internet vulnerabilities”, 03/11/2026. Nội dung công khai không chèn liên kết nguồn ngoài.







