Bài viết này do AI tạo ra, biên tập từ thông báo GitHub Changelog ngày 02/11/2026.
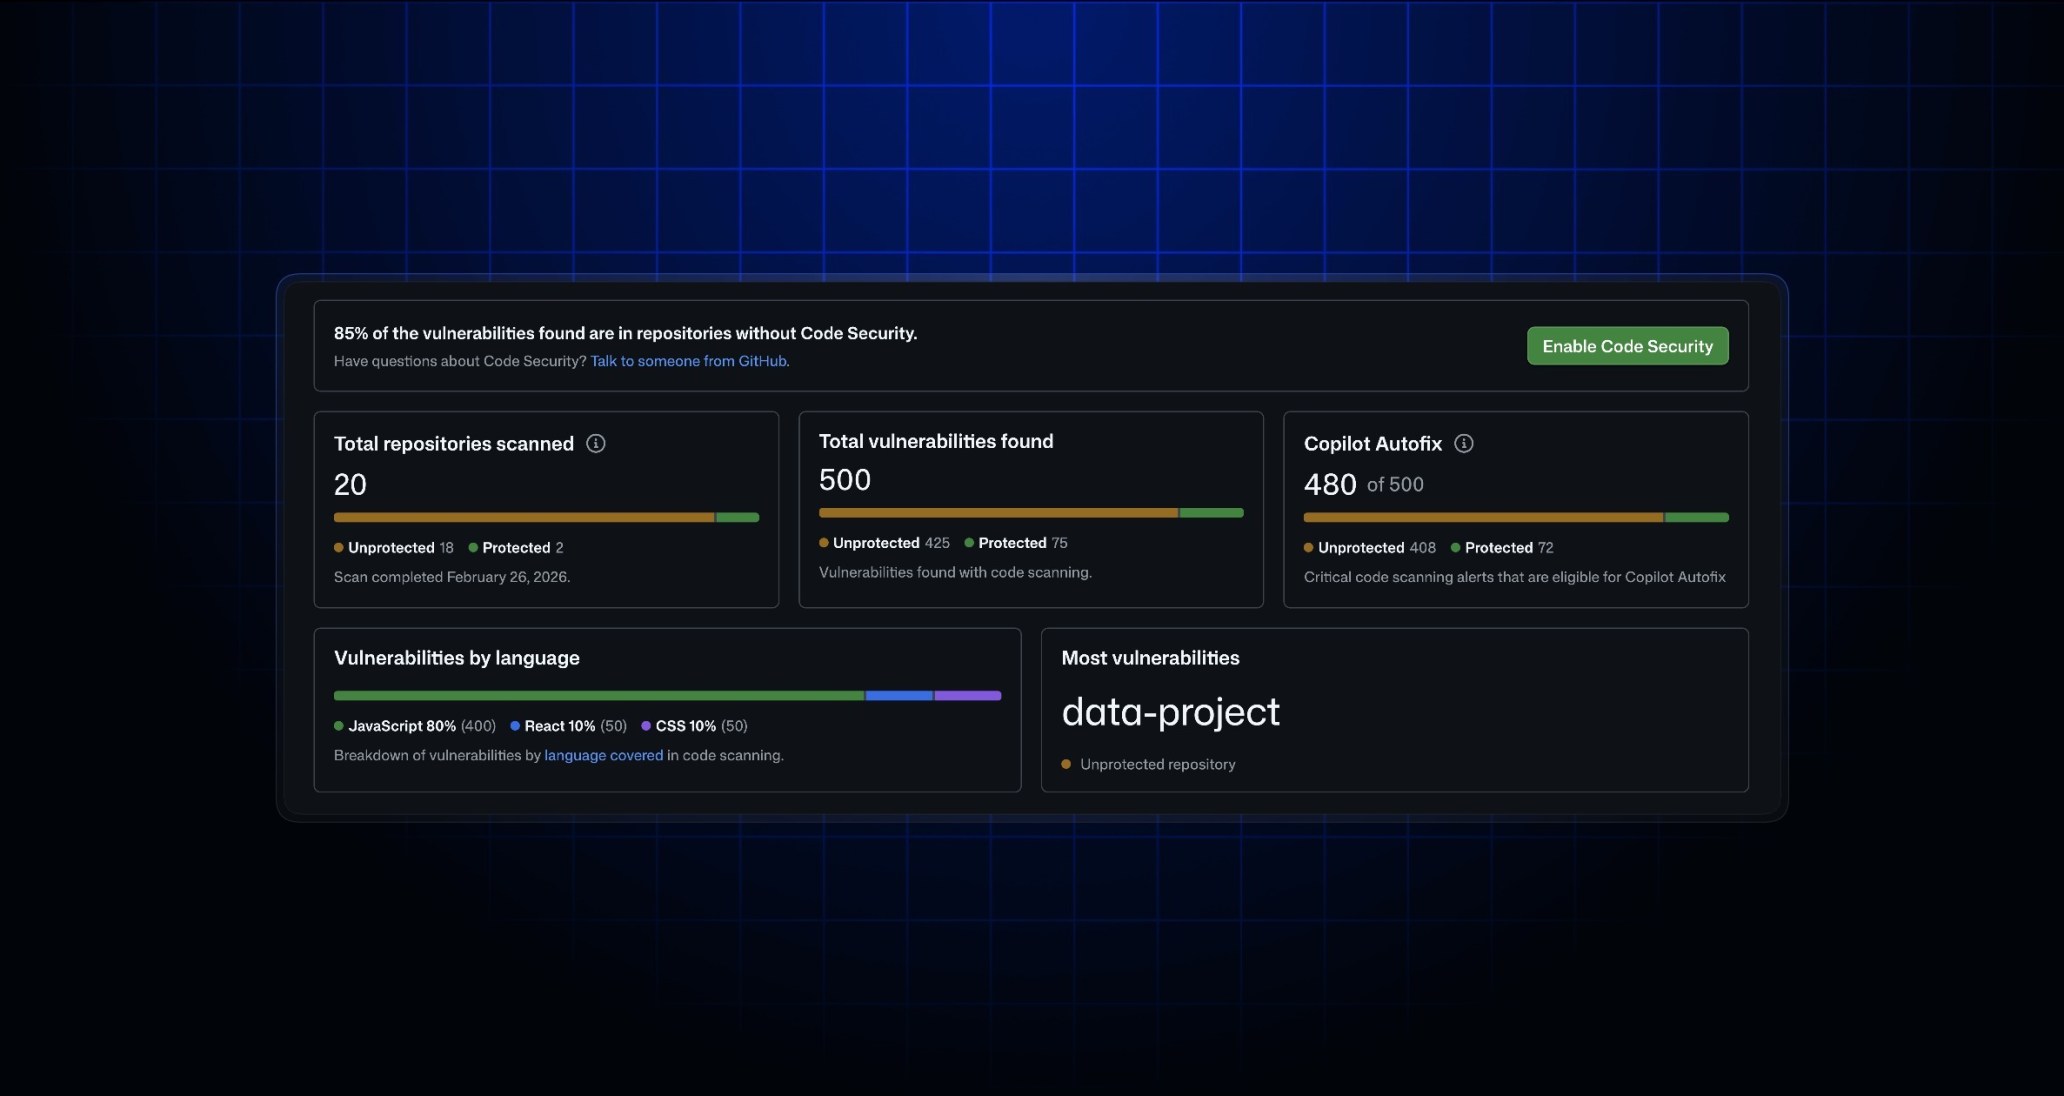
GitHub bổ sung trạng thái bảo vệ repository vào hai màn hình Code Security Risk Assessment và Secret Risk Assessment. Thay đổi nhỏ về giao diện nhưng giải quyết câu hỏi vận hành lớn: finding đang nằm trong kho đã có lớp bảo vệ hay trong kho chưa được kiểm soát tương xứng?
Số lượng alert không nói hết mức rủi ro. Một secret lộ trong repository công khai, không có rule bảo vệ hoặc chưa bật kiểm soát code security thường cần được xử lý khác với finding cùng loại ở repository đã có guardrail. Gắn trạng thái protected/unprotected trực tiếp vào assessment giúp đội bảo mật nhìn coverage gap thay vì phải tự ghép dữ liệu từ nhiều dashboard.
Code Security Risk Assessment dùng để quan sát rủi ro từ code scanning và mức phủ kiểm soát. Secret Risk Assessment tập trung vào bề mặt credential, token và thông tin nhạy cảm. Với cập nhật này, cả hai cho biết finding nằm ở repository nào và repository đó đang ở trạng thái bảo vệ nào, từ đó giúp xác định nơi cần mở rộng chính sách.
Thông báo của GitHub xác nhận Enterprise Cloud và GitHub Team dùng được ngay. Nếu self-host GitHub Enterprise Server, phần Secret Risk Assessment cần chờ bản 3.24. Không nên suy diễn rằng mọi cơ chế repository protection hay mọi loại assessment đều tương đương giữa Cloud và Server; cần đối chiếu entitlement và tài liệu của phiên bản đang vận hành.
Security dashboard hữu ích nhất khi biến alert thành quyết định ưu tiên. Trạng thái bảo vệ repository là ngữ cảnh giúp phân biệt “có lỗi” với “lỗi đang nằm ngoài vùng guardrail”. Đây không thay thế CVSS, exploitability hay mức quyền của secret, nhưng làm rõ thứ tự rollout kiểm soát ở cấp organization.
Đội DevSecOps nên dùng dữ liệu này làm backlog coverage: repository chưa bảo vệ, có finding và có đường phát hành production phải được xử lý trước. Sau đó mới tối ưu false positive và báo cáo tuân thủ. Cách làm này giảm rủi ro thực thay vì chỉ giảm số alert trên dashboard.
GitHub Changelog, “Security risk assessments include repository protection status”, 02/11/2026. Liên kết nguồn lưu phục vụ biên tập, không hiển thị trong nội dung công khai.







